流出した個人情報は何に使われる?
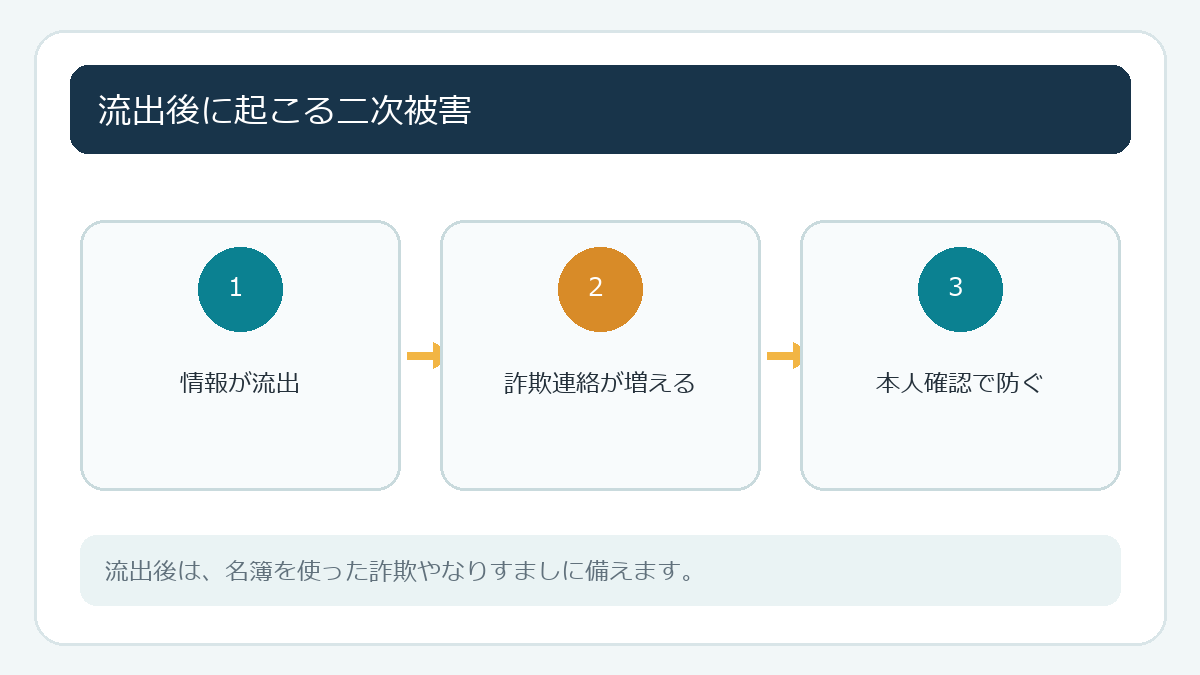
個人情報が流出したと聞くと、名前や住所を知られることだけが心配になります。注意したいのは、その情報が詐欺や不正ログインの材料になる二次被害です。流出した情報の種類や量、悪用の有無で影響は異なり、通知を受けた人全員に被害が起きるわけではありません。まず、どの情報が対象かを事業者の公式窓口で確認します。
氏名や電話番号、メールアドレスが知られると、実在の会社や金融機関を装った連絡が来ることがあります。名前や利用中のサービス名が書かれていても本物とは限りません。「補償手続き」「本人確認」「アカウント停止解除」などのリンクから偽サイトへ誘導し、パスワードやカード情報を入力させる手口があります。通知をきっかけにした便乗詐欺にも注意しましょう。
パスワードが含まれる場合は使い回しを確認
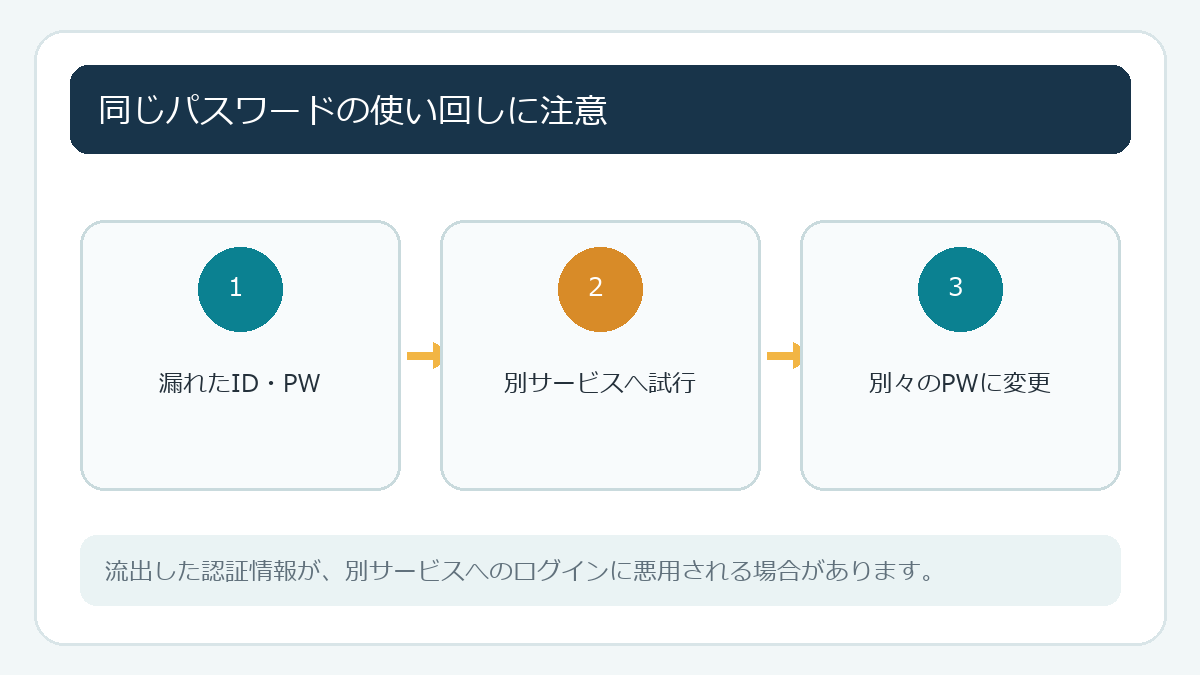
メールアドレスとパスワードが漏れた場合、とくに危険なのが別サービスでも同じ組み合わせを使うことです。攻撃者は、あるサービスで得たIDとパスワードを通販、SNS、メールなど別のサイトにも試すことがあります。これをパスワードリスト攻撃と呼びます。サービスごとに別のパスワードを使えば、ひとつが漏れても他へ連鎖する危険を抑えられます。
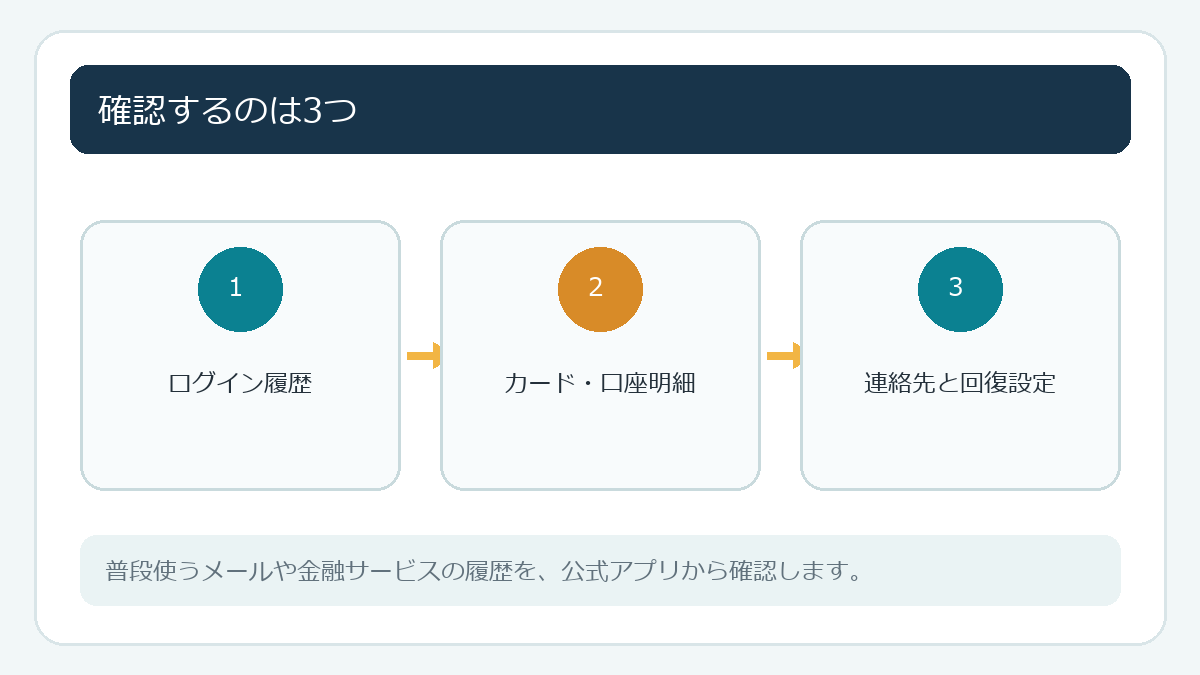
まずメールアカウントを守りましょう。パスワード再設定の案内がメールに届くサービスが多いためです。通知に書かれたページではなく公式アプリやブックマークからログインし、同じパスワードを使うサービスを固有のものへ変更します。2段階認証やパスキーも使い、ログイン履歴、登録端末、復旧用メールや電話番号に心当たりのないものがないか確認します。
カード・金融情報が含まれる場合
カード番号や口座情報が対象と通知されたら、発行会社や金融機関の公式アプリで利用履歴と利用通知を確認します。身に覚えのない少額決済も見落とさないようにしてください。停止や再発行が必要かは、通知に書かれたリンクではなく、カード裏面や公式サイトの連絡先に相談します。
住所や生年月日が漏れたからといって、直ちに口座を変える必要があるとは限りません。身に覚えのない契約、請求、本人確認を急がせる電話があれば、事業者の公式窓口へ確認します。パスワードや確認コードを電話口で伝えたり、送金したりしないでください。
今日からできる対策
通知から漏えいした情報、対象期間、事業者の問い合わせ先をメモします。次に、使い回しパスワードを変更し、メールや決済アカウントの2段階認証を有効にします。カード明細を確認し、ログイン通知を設定します。通知元を名乗るメールやSMSが来ても、リンクを押さず公式アプリから確かめる習慣をつけましょう。
確認方法:通知を見ながら3項目を記録
通知原本から、対象となる情報、事業者の公式問い合わせ先、推奨される対策をメモします。リンクが本物か迷ったら押さず、事業者名を自分で検索して公式サイトを開きます。使い回しがあればメールから変更し、続けて通販・SNSなどを点検します。パスワードや認証コードをこのメモに書く必要はありません。
漏れた情報の種類で備え方を変える
メールアドレスだけが対象なら、迷惑メールが増えることや、別サービスを装う連絡が来ることに備えます。電話番号が含まれる場合は、SMSや電話での「本人確認」「未納料金」に注意し、携帯会社の契約に覚えのない変更がないかを確認します。住所や氏名は、宅配、金融機関、公的機関などを装った連絡に使われることがあります。通知に含まれる情報に合わせて、連絡先と利用履歴を重点的に見ましょう。
本人確認書類の画像や番号が対象となった場合は、通知した事業者の説明を読み、必要な相談先を確認します。書類の再発行や番号変更が必ず必要とは限りません。公式の発行機関や窓口に相談し、身に覚えのない申込み・契約が届いたときは開封せず捨てずに記録を残します。金融や契約の被害が実際に起きていれば、金融機関、事業者、警察など適切な窓口へ早めに連絡します。
流出の知らせが届いたあと、同じパスワードのサービスでログイン通知が届いたら、通知のリンクを押さず公式ページへ移動します。パスワードを変更しただけで安心せず、登録メール、電話番号、転送設定、支払い方法が変えられていないかも確認します。被害の有無が分からないときは、通知の記録と問い合わせ日時を残すと、事業者へ説明しやすくなります。
不安な連絡を受けたときの確認方法
相手が通知元の会社を名乗っていても、電話で聞いた情報だけで判断しないでください。いったん電話を切り、公式アプリの問い合わせ先や、以前から保管している契約書・カードの番号から連絡します。検索で見つけたサイトも、URLの綴りや運営会社を確かめます。偽サイトは本物に似た名前やロゴを使うことがあります。
メールアドレスが漏れたあと迷惑メールが増えても、すべてが漏えい元と関係するとは限りません。差出人をブロックし、添付やリンクを開かず、事業者が指定する通報方法があれば利用します。メールに書かれたパスワードが本物か試すために、リンク先へログインするのは避けます。サービスの公式ログイン履歴から確認しましょう。
家族が高齢で一人で判断しにくいときは、通知の画像や封書を見せてもらい、公式情報と照合します。本人の同意なく認証コードを聞いたり、端末を遠隔操作したりせず、本人が自分で窓口へ連絡できるよう支援します。被害を受けたと思ったら、恥ずかしがらずに金融機関や公的相談窓口へ早めに話してください。
身に覚えのない請求が見つかったら
不審な請求を見つけたときは、金額、日時、利用先を記録してカード会社へ連絡します。利用先が分からなくても、まず発行会社へ相談できます。相手から「確認のため返金する」と言われて口座や認証コードを聞かれても答えません。事業者への照会記録も一緒に保管しましょう。
通知を受けたあとも、事業者の続報が出ていないか数日おきに確認します。追加の案内を装う連絡に注意し、更新情報は公式のお知らせページからたどります。自分で対応した日付や問い合わせ内容を残すと、後から同じ確認を繰り返さずに済みます。
事業者の公式窓口へ相談するときは、通知を受け取った日時、対象サービス、漏れた可能性がある情報だけを伝えます。ログイン情報そのものや認証コードは伝えません。問い合わせ後の案内は、同じ窓口へ確認し、突然の電話で別の連絡先へ移動するよう求められても応じないようにします。
偽の連絡を受け取った際の確認方法はフィッシングメールの見分け方、AIを使った攻撃の全体像はAIとサイバー攻撃の関係もあわせてご覧ください。