まず通知の真偽を確かめる
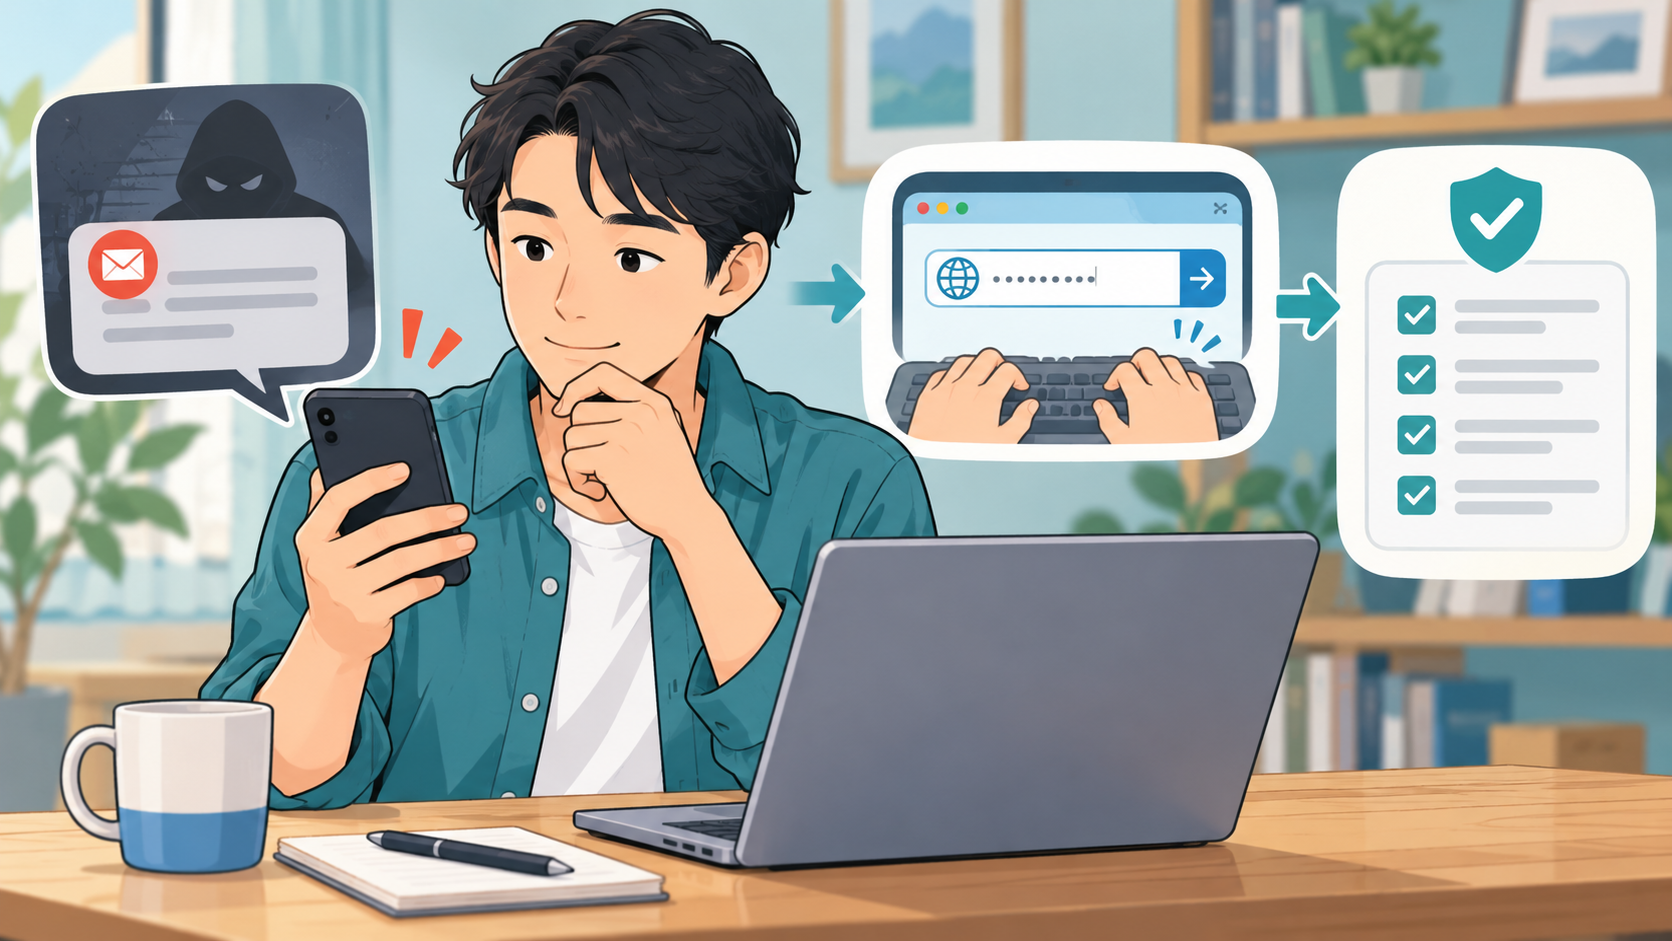
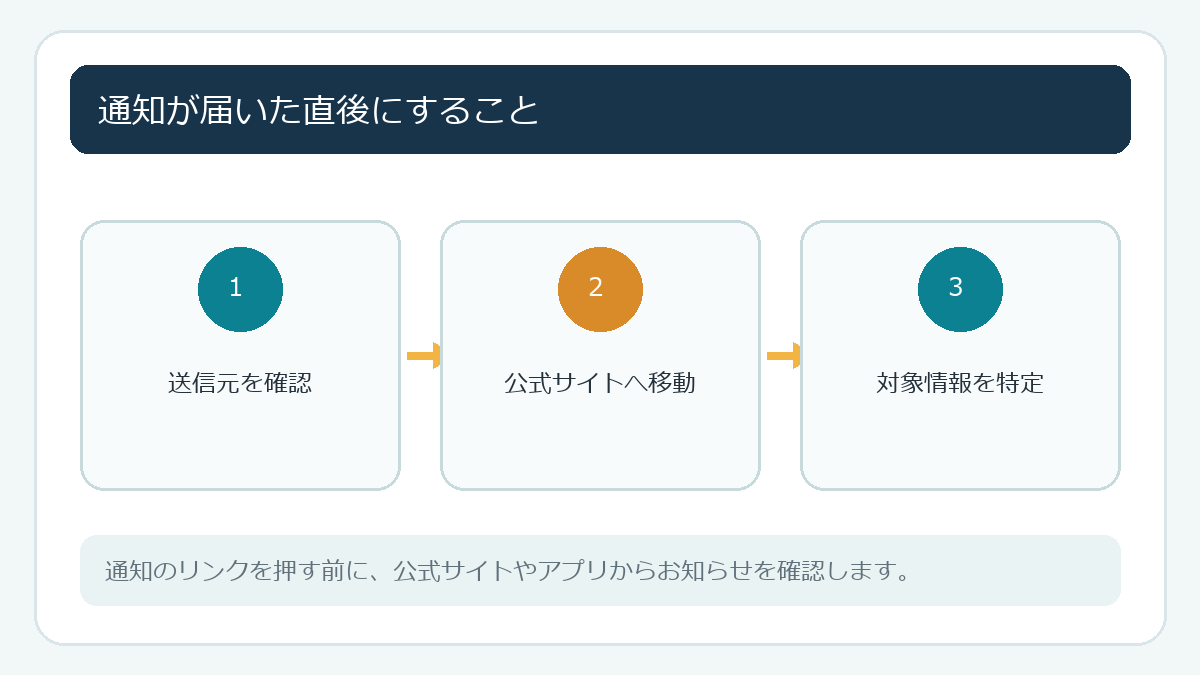
「個人情報が流出しました」「補償のため本人確認が必要です」という連絡が届いたら、すぐリンクを押さず、通知元の公式サイトやアプリで照合します。実際の事業者が郵便やメールで通知する一方、その事実に便乗した偽の手続き案内もあり得ます。本文内の電話番号にかけず、公式サイトやカード裏面など別の経路で連絡先を調べます。
通知画面や封書を保管し、受信日時、送信元、サービス名を記録します。パスワード、カード番号、SMS確認コードを返信メールや電話で求められても伝えません。検索結果の広告にも注意し、公式アプリや自分で保存したブックマークを使うと安全です。
最初の30分:何が漏れたか確認
通知から、対象となる情報(氏名、住所、電話番号、メール、ログイン情報、カード情報など)、対象期間、事業者が把握している状況、問い合わせ先を確認します。「現時点で悪用は確認されていない」と書かれていても、状況が更新されることがあります。公式のお知らせが出ているかも確認します。
通知に書かれていない情報を推測して過度に不安になる必要はありません。まず漏えいした認証情報と同じものを使っているサービスを洗い出します。メールアカウント、決済、通販、SNSは優先度が高めです。メールを使って他サービスのパスワードを再設定できる場合があるため、メールを先に守ります。
数時間以内:アカウントと金融情報を守る
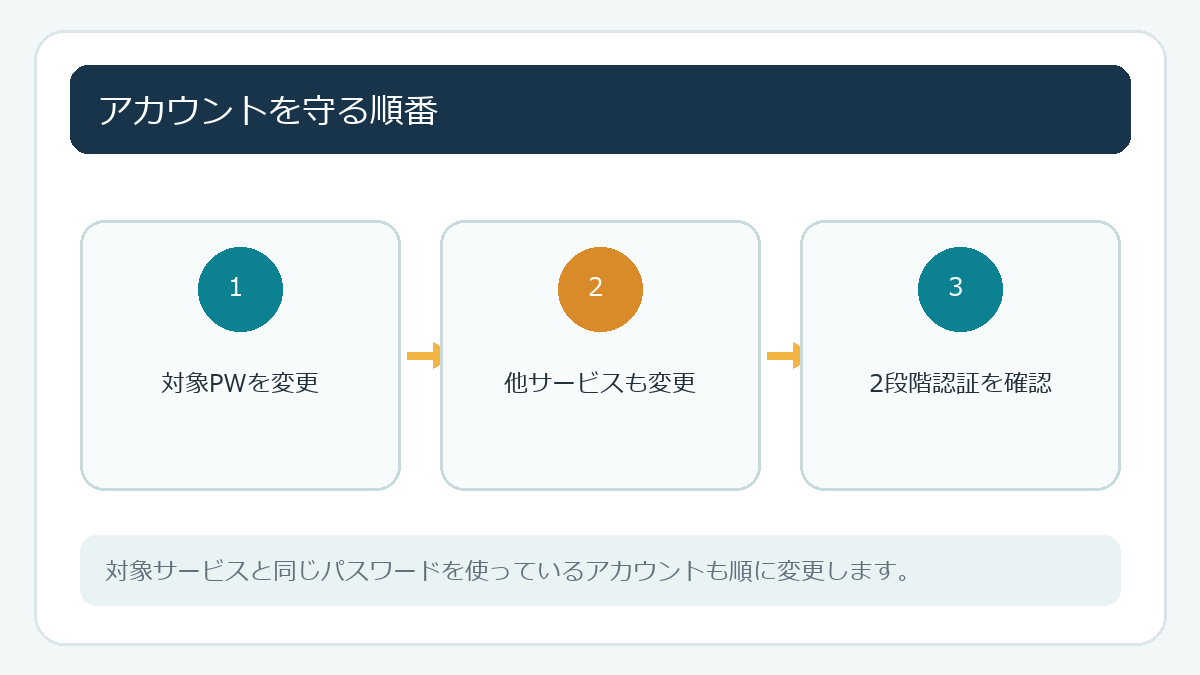
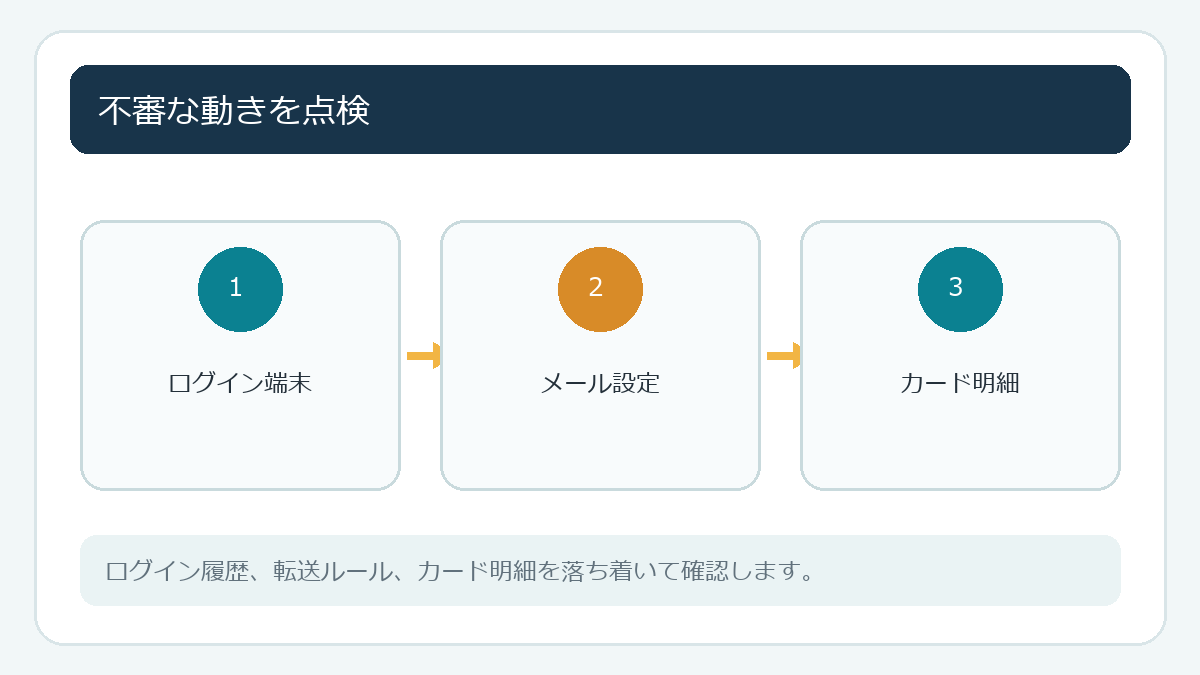
パスワードが漏れた、または使い回していた場合、公式ページから他と異なるパスワードへ変更します。2段階認証を有効にし、ログイン履歴、登録端末、復旧用メールや電話番号を見直します。不審な端末があれば、そのサービスのログアウト機能でセッションを終了し、公式サポートへ相談します。
カード番号や口座情報が含まれる場合は、公式アプリで利用履歴を確認し、利用通知を設定します。身に覚えのない取引はカード裏面などの正規窓口へ連絡してください。停止や再発行の要否は発行元の案内に従います。
その日のうち:便乗詐欺に備える
数日後に「返金」「補償」「漏えい調査」を口実にした電話、メール、SMSが届く可能性があります。通知の文章が自然で、名前やサービス名が入っていても信用の根拠にはなりません。支払い、アプリのインストール、遠隔操作、認証コードの共有を求められたらいったん止め、別経路で公式窓口へ確認します。
最初の24時間チェックリスト
1. 通知の真偽を公式サイト・アプリで確認する。 2. 漏れた情報と対象期間を記録する。 3. メールを含む使い回しパスワードを変更する。 4. 2段階認証とログイン履歴を点検する。 5. カード・金融情報があれば明細を確認する。 6. 公式窓口と続報を保存する。 7. 認証コードやパスワードを誰にも伝えない。
確認方法:通知を「事実」と「依頼」に分ける
通知に書かれた事実(何が流出したか)と、読者に求める依頼(リンクを押す、電話する、情報を入力する)を紙に分けて書きます。事実は公式発表で照合し、依頼は公式ページから自分で手続き方法を調べます。急がせる偽の案内に進む前に、立ち止まる助けになります。
時間の流れに沿った初動
受信直後
通知を保存し、どの情報が対象かを読みます。メールやSMSなら、送信元アドレス、宛名、事業者の公式告知に同じ案内があるかを確認します。怪しいリンクを開いてしまっただけなら、すぐに情報を入力したりアプリを入れたりしていないかを確認します。入力していなければ、ブラウザーを閉じ、公式サイトへ自分で移動します。
2〜6時間以内
認証情報が対象、または使い回しの可能性があれば、メールアカウントから固有のパスワードへ変更します。次に決済、通販、SNSなど影響が大きい順に進めます。端末のログイン履歴を確認し、知らないセッションを終了します。ログインできなくなっている、連絡先が書き換えられている、身に覚えのない決済がある場合は、自分で何度も操作を試さず公式窓口に連絡します。
6〜24時間以内
カードや金融情報が対象なら明細を再確認し、利用通知を有効にします。通知元の公式発表をブックマークし、問い合わせの受付番号や担当部署、日時を記録します。家族が同じサービスやパスワードを使っている場合は、パスワード自体を送らず、公式案内を各自で確認するよう共有します。
リンクを開いて認証情報を入力した場合は、そのパスワードを使う全サービスを変更し、セッションを終了します。カード情報を入力した場合はカード会社へ連絡します。アプリをインストールした、遠隔操作を許可した、金銭を送った場合は、端末のネット接続を切り、銀行や警察相談窓口などへ相談します。慌てて端末を初期化すると必要な記録が消えることがあるため、公式サポートの指示を受けてから行います。
クリックや入力をしてしまった時
通知のリンクを開いただけで、必ず情報を盗まれるとは限りません。まず何をしたかを整理します。リンクを開いただけか、ID・パスワードを入力したか、カード情報を入れたか、アプリをインストールしたか、遠隔操作を許可したかで次の対応が変わります。入力した情報があれば、その種類に対応するサービスの公式窓口に連絡します。
パスワードを入力した場合は、同じものを使う全てのサービスで変更し、ログイン中の端末からサインアウトします。カード情報ならカード会社へ連絡し、利用停止や再発行の要否を相談します。認証コードを入力した場合は、該当サービスのセッションを切り、ログイン履歴と登録情報を確認してください。
遠隔操作アプリを入れた、画面共有をした、送金した場合は、まず通信を切り、別の安全な端末から銀行や携帯電話会社に連絡します。相談に必要な画面、日時、相手の電話番号、振込先などの記録は可能な範囲で保管します。端末をすぐ初期化すると確認材料が消える場合があるため、窓口の指示に従います。
相談のために準備する情報
問い合わせるときは、通知を受け取った日、通知にある受付番号、漏えいしたとされる情報、すでに行った対応を伝えます。パスワードや確認コードを伝える必要はありません。家族が手伝う場合も、本人確認が必要な手続きは本人が公式窓口と行い、代わりに操作するなら本人の同意を得ます。
家族と対応を共有するときは、事業者の公式ページや通知の保存場所を伝え、パスワードは共有しません。誰がどのサービスを確認したかを簡単に記録すれば、二重変更や確認漏れを防げます。翌日以降に新しい不正ログイン通知がないかも確認してください。
通知の内容が理解しにくい場合は、家族や信頼できる人に一緒に読んでもらいましょう。画面の共有や遠隔操作を依頼する必要はありません。公的機関の資料を確認し、分からない点は通知元の正規窓口で質問します。確認した項目に印を付けると、落ち着いて進められます。
不審な連絡が届いた場合の確認方法はフィッシングメールの見分け方も参考になります。