「AIを使ったサイバー攻撃が増えている」と聞くと、AIが原因ですべての被害が起きているように感じるかもしれません。しかし、攻撃者が使うのはAIだけではありません。盗んだパスワード、更新されていない機器、偽サイト、だましの電話など、以前からある手口も今なお使われています。大切なのは「AIかどうか」を見分けることより、アカウントや端末を守る基本を続けることです。
2026年、IPAは組織向けの「情報セキュリティ10大脅威」に「AIの利用をめぐるサイバーリスク」を初めて選びました。また、IPAとJPCERT/CCは2026年10月、国内組織で不正アクセスと情報漏えいの公表が相次いでいるとして注意喚起を出しています。これらは企業のシステムを含む全体状況の話であり、個人の被害がすべてAIによって起きたという意味ではありません。
AIで変わるのは攻撃の「準備」と「見せ方」
生成AIは、文章の下書き、翻訳、情報の整理、プログラム作成などに使える道具です。悪意のある人が使えば、メール文面の作成を手伝わせたり、相手や目的に合わせて表現を変えたりする可能性があります。以前の詐欺メールにあった誤字や不自然な日本語だけを目印にする方法は、頼りにしにくくなっています。
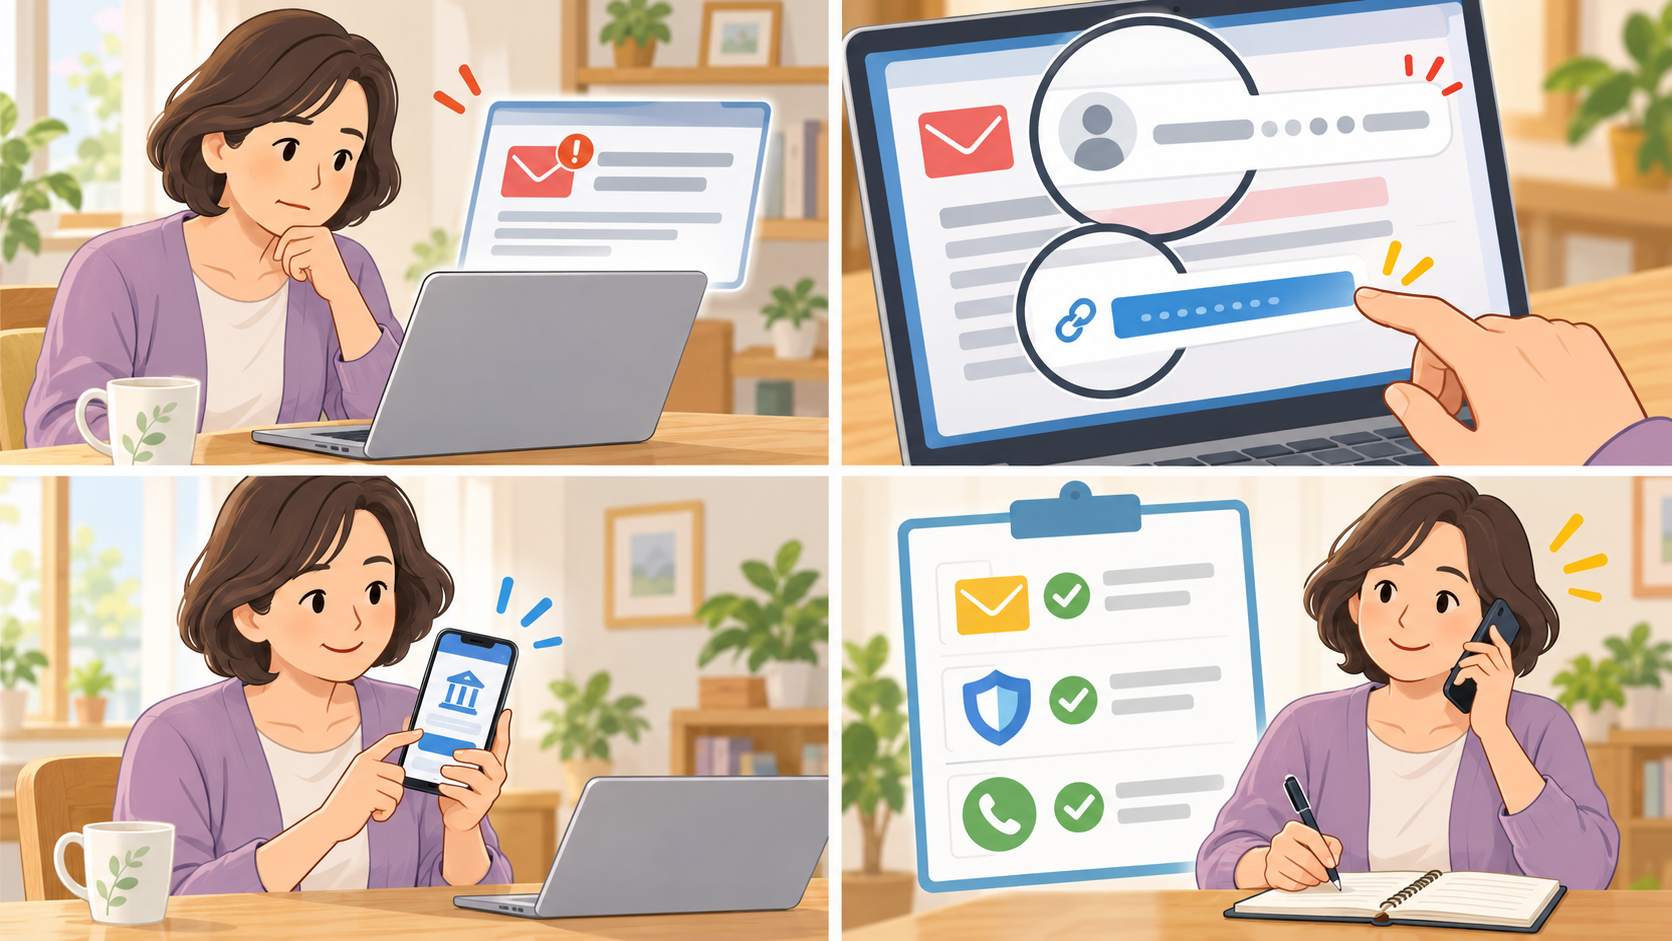
ただし、見た目の自然さだけから「AIが書いた」と断定することはできません。普通の人が書いたメールでも誤字はありますし、AIを使わなくても詐欺文面は作れます。受信したメールやSMSが本物かどうかは、文章の上手下手ではなく、送信元アドレス、リンク先、依頼の内容、公式サイトに表示される案内を別々に確認しましょう。
攻撃者が使うAIの話題に目を奪われる一方で、アカウントのパスワード使い回しや、古いソフトの放置も危険を大きくします。AIは攻撃の作業を手助けすることがあっても、被害の入口はさまざまです。
2026年の公的情報をどう読むか
IPAが公表した2026年の脅威一覧では、組織向けの上位にランサム攻撃や委託先を狙う攻撃があり、AIの利用をめぐるサイバーリスクも選ばれました。個人向けには、不正ログイン、フィッシング、偽警告など、日常のサービス利用に関係する脅威が並んでいます。
IPAとJPCERT/CCによる10月の注意喚起は、国内の一部事業者で不正アクセスが起き、個人情報が漏えいした事案を背景にしています。公開情報には原因を調査中の事案もあるため、確認できていない原因を「AI攻撃」と結び付けてはいけません。発表された事実と、そこから一般利用者が学べる対策を分けて受け止めます。
一般ユーザーが今すぐできる5つの対策
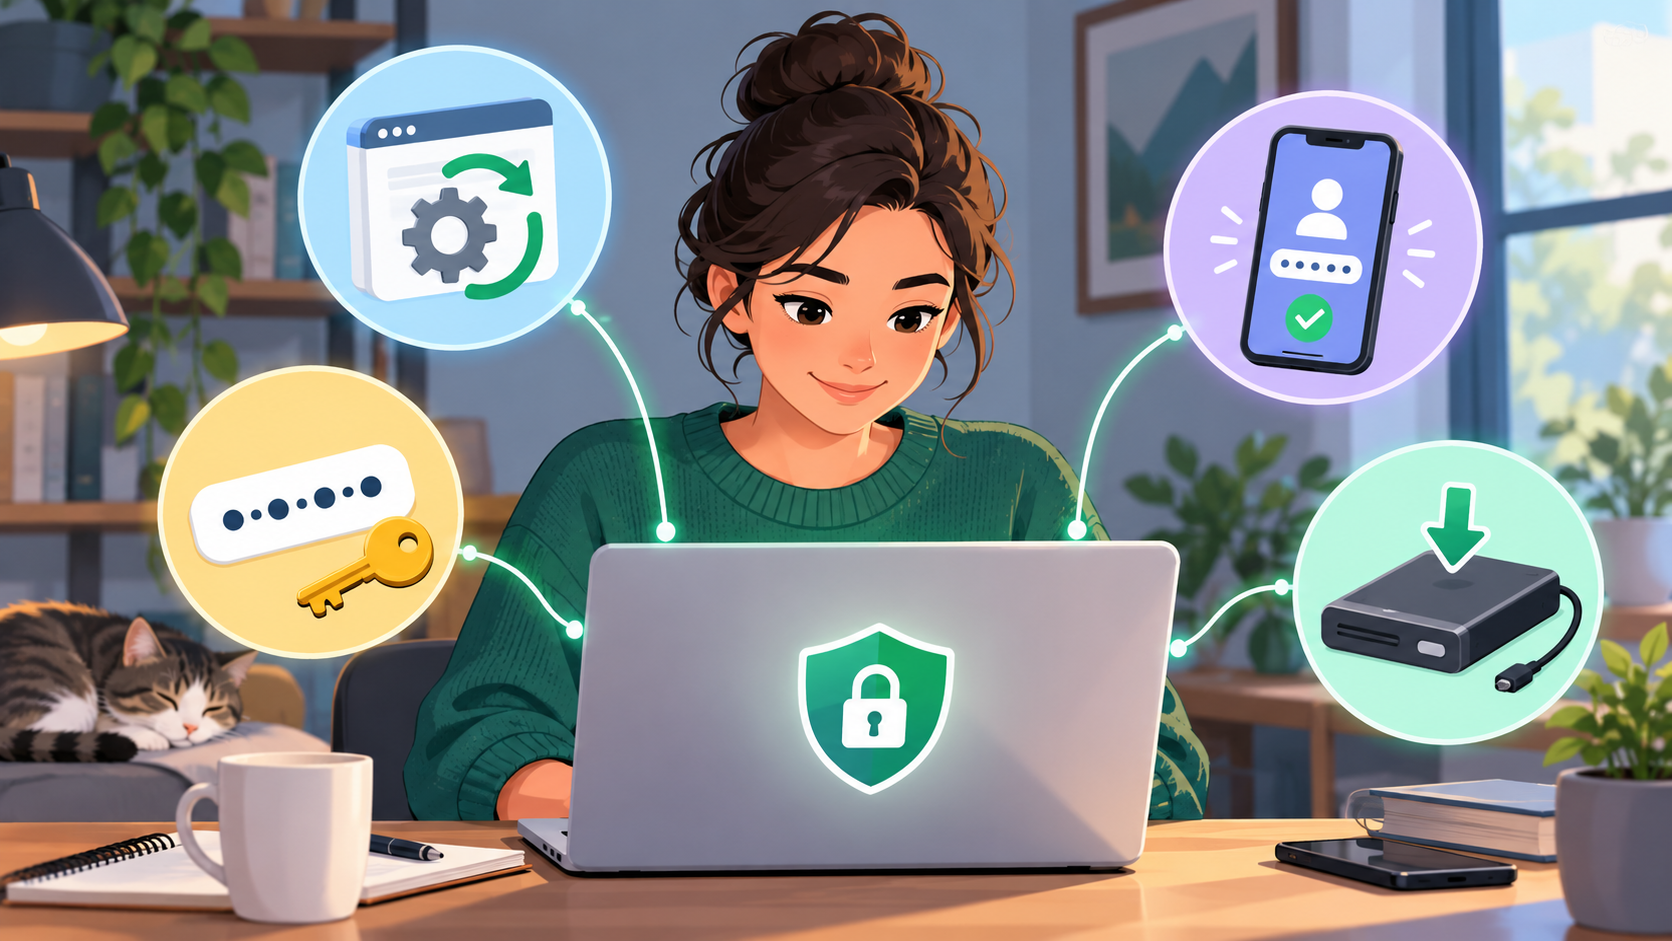
1. メール内のリンクでログインしない
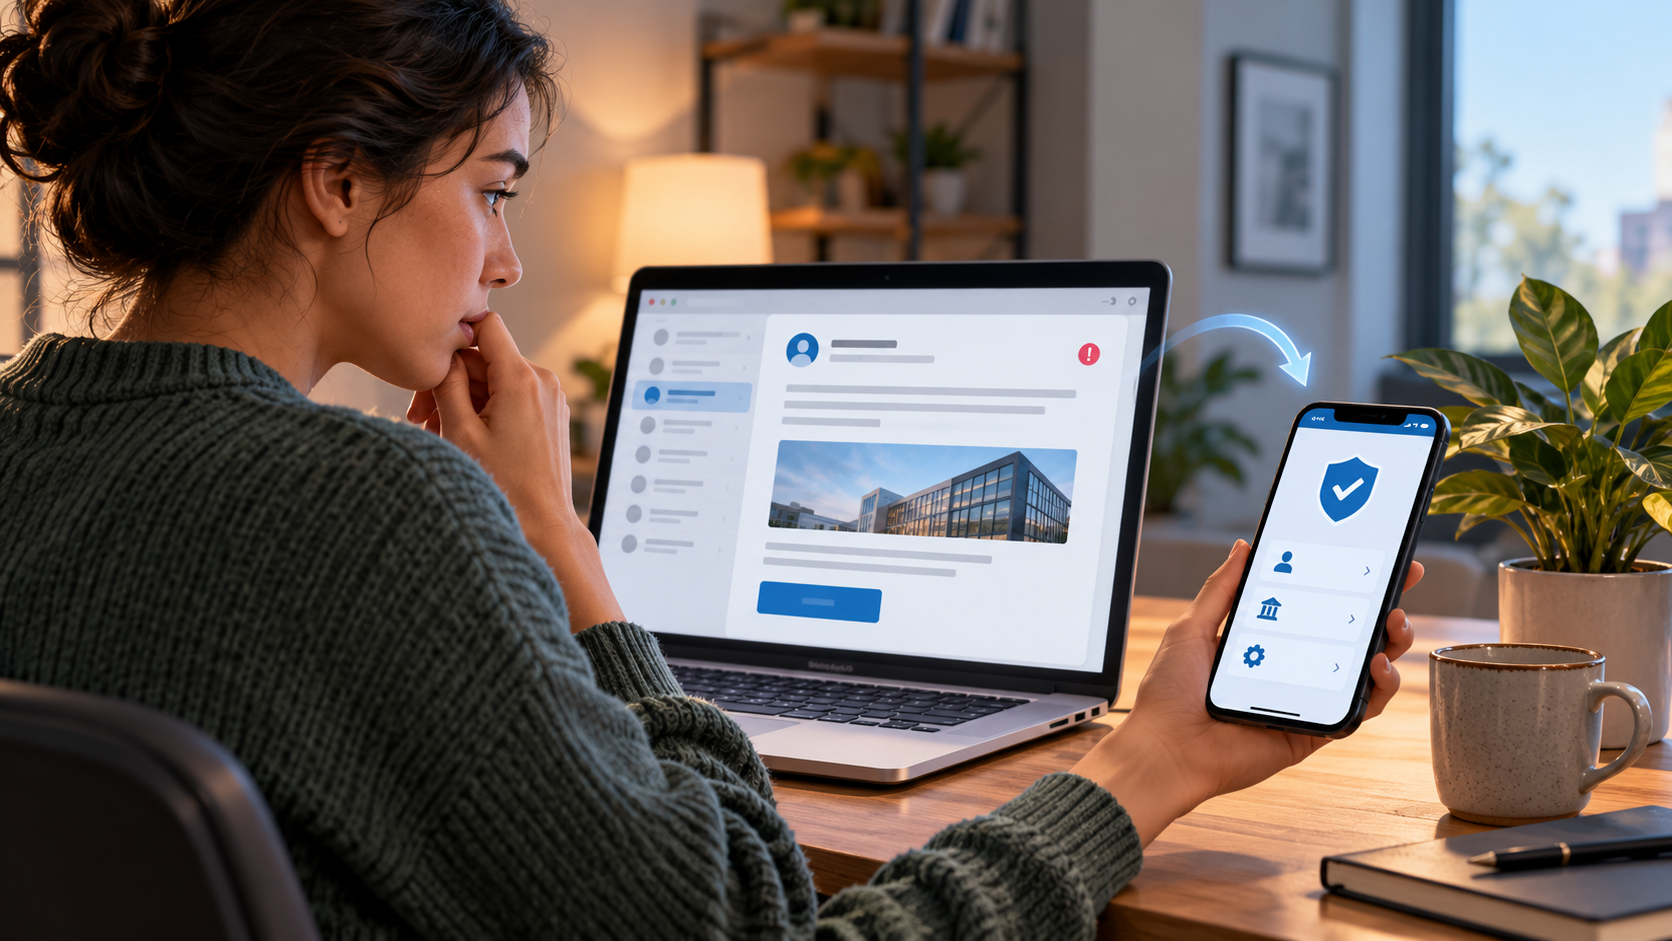
「今日中に確認」「利用停止」などと急がせる連絡が来たら、リンクを押す前に止まります。サービスを使う時は、保存済みのブックマークか公式アプリから開いて、同じ通知があるか確認してください。相手がメールに書いた電話番号へ、そのまま折り返すのも避けます。
2. パスワードを使い回さず、多要素認証を設定する
一つのサービスからパスワードが漏れた時、同じ文字列を使う別のアカウントも危険になります。長くて異なるパスワードをサービスごとに用意し、可能なら認証アプリやパスキーなど追加の確認方法を設定します。身に覚えのない承認通知は許可しません。
3. Windowsとブラウザーを更新する
Windows Updateとブラウザーの更新を定期的に確認しましょう。後回しにしがちな再起動は、作業を保存してから実施します。更新が失敗した時は、広告の「修復ツール」ではなく、Windowsの設定画面やメーカー・Microsoftの公式案内から対処します。
4. 大切なファイルを別の場所にも保存する
写真や書類は、PC本体だけに置かず、外付けドライブや信頼できるバックアップサービスにもコピーします。外付けドライブはバックアップ後にPCから外して保管すると、PCと同時に被害を受けるリスクを減らせます。定期的に、必要なファイルを実際に開けるか確かめます。
5. AIには秘密の情報を入力しない
パスワード、認証コード、クレジットカード番号、本人確認書類、仕事上の非公開資料などは、必要がなければ入力しません。設定画面でデータ利用や履歴の扱いを確認しても、秘密を貼り付けてよいという意味にはなりません。
10分でできるセキュリティ設定のセルフチェック
新しいセキュリティアプリを追加する前に、今ある機能が働いているか確認します。Windows 11なら「設定」から「Windows Update」を開き、保留中の更新と再起動の有無を見ます。次に、普段使うメールや通販サービスのアカウント設定を開き、多要素認証と復旧用メールアドレス・電話番号が登録されているか確認します。最後に、今日使っていないブラウザー拡張機能を一覧から見つけ、必要性とアクセス権を確認します。
ここで見るのは設定の現在値です。確認を済ませたら、紙やパスワード管理アプリなど、他人が見られない場所に「更新済み」「追加認証あり」「復旧先を確認」と記録します。実際に認証を解除したり、保存済みのデータを削除したりするテストはしません。自分の画面で確認できた項目だけをチェックすれば、状況を誤って決めつけずに済みます。
もし不審なリンクを開いてしまったら
ページを開いただけで、必ず端末が感染するとは限りません。何を入力したか、ファイルをダウンロードしたか、アプリをインストールしたかを落ち着いて整理します。パスワードを入力した場合は、メール内のリンクではなく公式サイトを自分で開いて変更し、同じパスワードを使う他サービスも変更します。認証コードや銀行情報を入力した場合は、サービス提供元や金融機関の公式窓口へ連絡します。
警告画面が出ても、表示された電話番号へ電話したり、遠隔操作アプリを入れたりしないでください。家族や職場の端末に影響が広がった疑いがある時は、ネットワークから切り離すなどの判断を含め、IPAや組織の担当窓口へ相談します。ファイルを消したり、要求された金銭を支払ったりする前に、証拠を残して正規の相談先へつなぐことが大切です。
AIの進歩に合わせて警戒を強める必要はありますが、毎回新しい道具を買う必要はありません。リンクを急いで開かない、更新する、認証を足す、バックアップを取るという基本を一つずつ整えることが、今日からできる現実的な備えです。
メールを使った攻撃の見分け方はAIで作られたフィッシングメールの確認方法、ログイン通知を何度も求められた時の対応はMFA疲労攻撃への対処も参考になります。