AIがすべての攻撃原因とは限らない
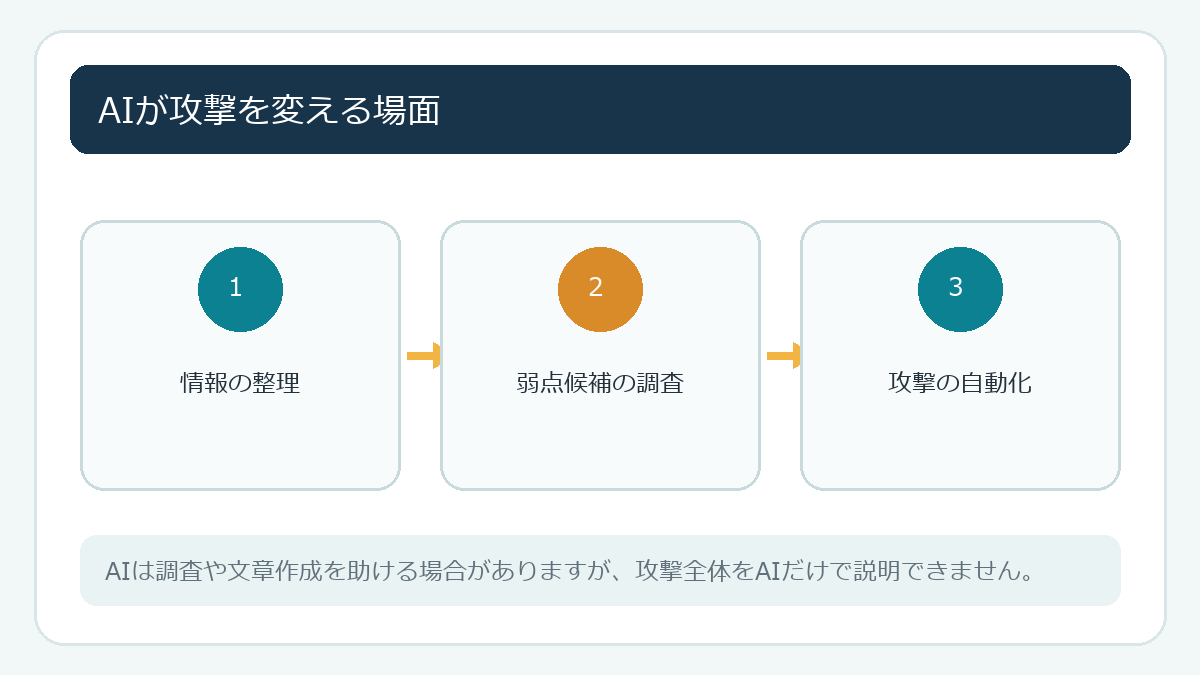
生成AIは文章の作成、翻訳、公開情報の整理、コードの説明などを助けます。攻撃者がこれらの作業に使えば、準備を早めたり、自然な詐欺文を作ったりする可能性があります。脆弱性とはソフトや設定にある弱点です。AIがコードや公開情報を調べる補助になれば、弱点候補の発見や攻撃の準備を助ける場面も考えられます。
しかし、AIが存在するだけで侵入が成功するわけではありません。盗まれた認証情報、更新不足、公開設定の誤りなど、従来からある原因も重要です。IPAの2026年10月の注意喚起も、当時の事例について複数の侵入経路を挙げ、特定製品の脆弱性を原因と断定していません。個別事件の原因は調査結果を確認する必要があります。
AIが助け得る攻撃の準備
AIが攻撃者に使われる作業は、自動で世界中のパソコンを破ることだけではありません。複数言語の文章を自然に整える、公開情報を分類する、エラーメッセージや説明書から環境を推測する、コードの意味を説明させる、といった補助が考えられます。詐欺文が自然になれば、誤字を見つけるだけで見破るのは難しくなります。名前や利用中のサービスが書かれていても本物とは限りません。
脆弱性調査でも、AIがコードを要約し、疑わしい箇所を候補として示す取り組みが公表されています。ただし、候補を見つけることと、実環境に侵入することは別です。動作条件や権限、修正状況を専門家が確認する必要があり、AIの出力には誤りもあります。
APIを通じた情報アクセスにも注意
APIはアプリとサーバーが情報をやり取りする窓口です。APIの認証や権限に不備があると、本来見てはいけない利用者の情報にアクセスされる恐れがあります。OWASPのAPIリスク資料は、ログイン後でも「要求したデータを見る権限がその人にあるか」を毎回確かめる重要性を示しています。AIがAPIを直接破ると単純化せず、攻撃者が調査や大量試行を補助する道具として使う可能性、と捉えましょう。
OpenAIの2026年の脅威報告も、悪意ある利用者がAIを従来のウェブサイトやSNSなどの道具と組み合わせる例を紹介しています。AIだけで攻撃が完結するというより、複数の手段の一つになる場合があります。公表情報は提供元の報告内容として読み、一般の事件へそのまま当てはめないことが大切です。
一般利用者ができる備え
OS、ブラウザー、アプリを更新し、使っていないアカウントや拡張機能を整理します。サービスごとに異なるパスワードを使い、2段階認証またはパスキーを設定します。メールやSMSが自然な文面でも、支払い、本人確認、認証コードを急がせる要求は公式アプリから確認します。大切なデータは同期だけでなく、別の場所にも保存します。
確認方法:更新と認証を点検
Windows Updateの更新状態、ブラウザーのバージョン、メールアカウントの2段階認証を順に確認します。不審なログイン通知があればリンクを使わず公式サイトから履歴を開きます。AIの脅威を過度に恐れるより、日常の設定を一つずつ整えることが実際の防御になります。
2026年の公開情報をどう読むか
2026年2月のOpenAIの脅威報告は、悪意ある利用者が複数のAIモデルを異なる段階で使い、従来のウェブサイトやSNSなどとも組み合わせる傾向を記述しています。これは同社が観測した利用事例の報告であり、全ての攻撃者が同じ方法を使うという統計ではありません。報告の対象、調査期間、提供元が確認した範囲を見て、一般化しすぎないことが重要です。
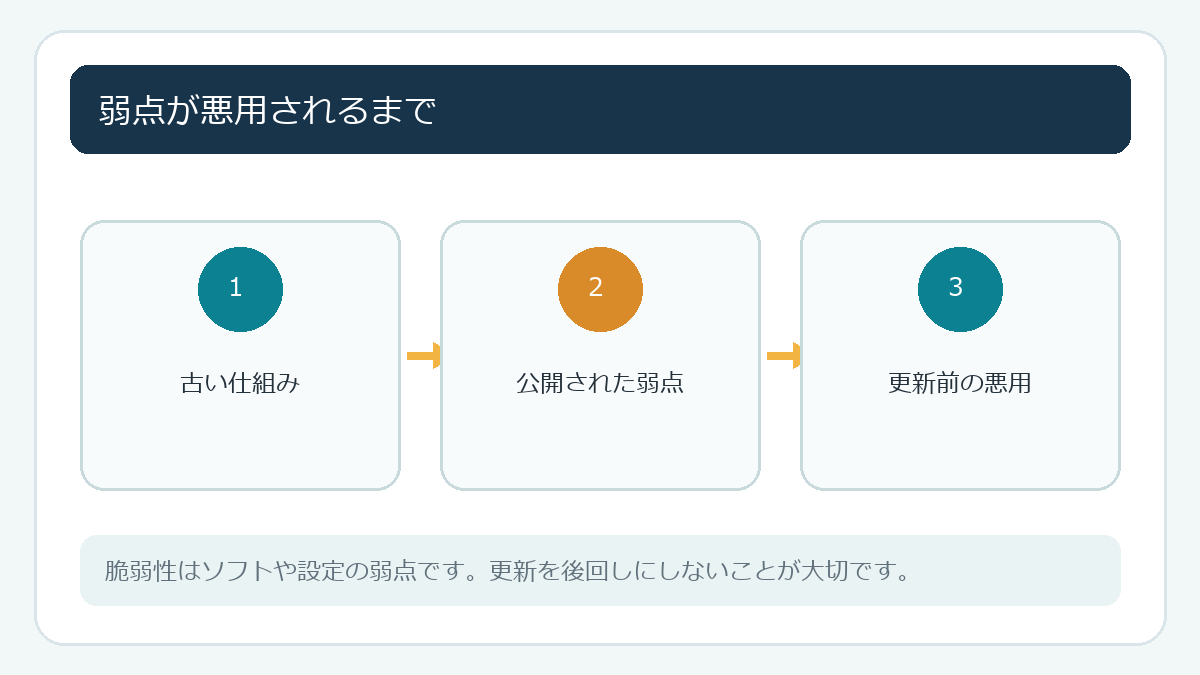
同年のOpenAI記事では、AIモデルによる脆弱性分析や防御の補助についても説明されています。防御側もAIを使い、弱点候補の発見や修正を速めることがあります。攻撃にも防御にも使えるため、「AIは攻撃を自動化するだけ」と見るのではなく、どの段階を速め、誰が検証・承認するのかを確認しましょう。
API探索という言葉は、アプリやサービスが外部に提供する接続窓口を調べることを指す場合があります。正規の開発や管理にもAPIは使われます。公開資料で攻撃者がAPIに関心を示したと報告されても、具体的な悪用を確認したのか、可能性を指摘しているのかを分けて読む必要があります。技術的な詳細を一般記事で真似する必要はありません。
利用者としては、攻撃手法の名称を覚えることより、更新を止めない、固有パスワードを使う、確認コードを共有しない、ファイルの複製を取る、といった土台の対策が役立ちます。AIを使った詐欺か判断できない時も、文章の癖ではなく公式の別経路で確認することが有効です。
AIの話題を読むときの注意点
「AIが見つけた脆弱性」という見出しを見たら、どのシステムを誰が調べ、許可を得た検証なのか、一般の攻撃で実際に悪用されたのかを本文で確認します。研究環境での実験結果と、攻撃者による実運用は区別が必要です。脆弱性が公開された時点で修正済みか、利用者に更新が必要かも確認します。
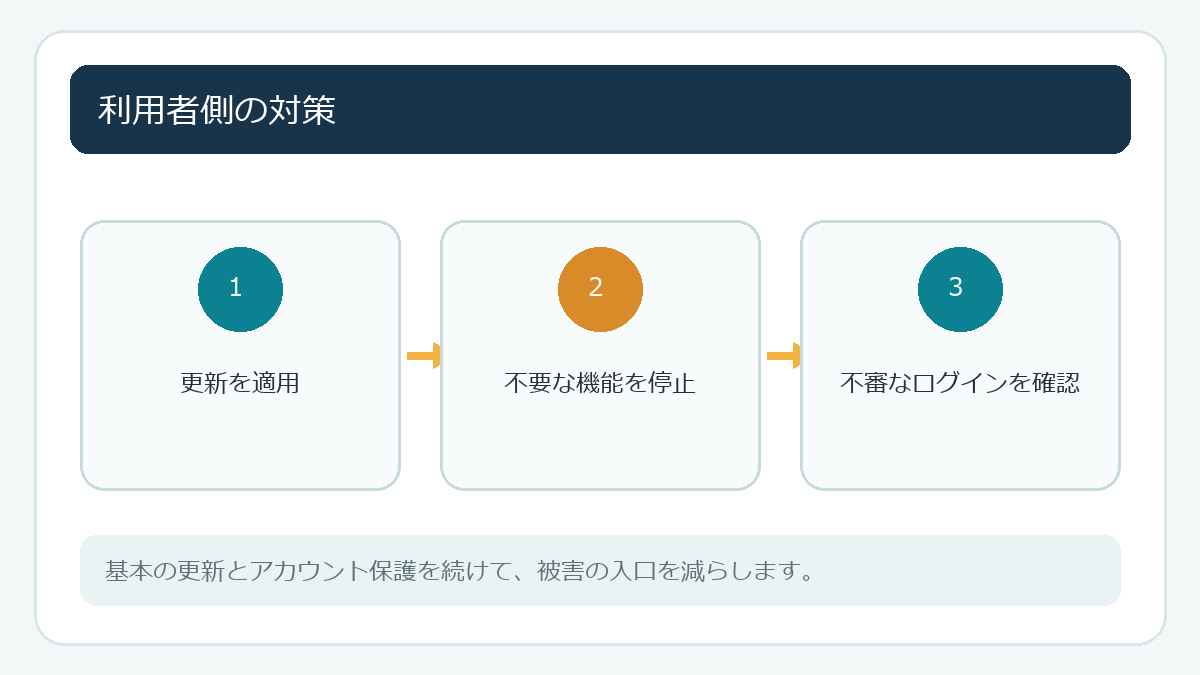
AIが攻撃者を強くする側面だけではなく、開発者がコードの弱点を見つける、防御担当者がアラートを整理するなど、守る側にも使われます。AIの出力には誤検知や見落としがあり、人が検証する必要があります。攻撃の速度が上がる可能性があるからこそ、更新を遅らせず、事業者が案内する修正を適用することが大切です。
一般利用者が専門家向けの脆弱性スキャンを自分で試す必要はありません。見知らぬ相手から「AI診断」「脆弱性確認」を理由にログイン情報や遠隔操作を求められたら詐欺を疑います。確認はサービスの公式窓口へ行い、ソフトの更新もOSや製品に備わった機能から実施してください。
利用者は公式情報を定期的に確認
日々の攻撃情報を追い続ける必要はありません。OSや使っているサービスが重大な更新や注意喚起を出した時に、公式の説明を確認すれば十分です。記事や動画で見た手口が自分にも当てはまると決めつけず、対象製品と必要な対応が書かれているかを読みましょう。
「AIが攻撃に使われた」と報道された場合も、記事の公表日と対象期間を見ます。古い実験結果が新しい事件の説明に使われていないか、当局や事業者の公式発表が後から更新されていないかを確認します。事実と見通しを分けて読むことで、必要な対策に集中できます。
脆弱性が修正されたという発表があっても、対象製品やバージョンが自分の端末と一致するか確認します。一般利用者向けの更新はWindows Updateやアプリ内更新から行い、出所不明の修正ファイルをダウンロードしないでください。更新が完了したら再起動し、状態を再確認します。
AIが攻撃の準備や実行に使われる全体像はAIで変わるサイバー攻撃の手口、メールを使う攻撃の確認方法はAIフィッシングの見分け方も参考になります。