2026年10月21日、PHP開発チームは、未認証の第三者によるリモートコード実行につながる可能性がある重大な脆弱性2件と修正版を公表しました。WordPress自体の欠陥ではありませんが、WordPressを動かすサーバーで影響を受けるPHPが使われていれば、サイト運営者にも関係します。
まず確認したいのは、①Webサイトを処理するPHPの正確なバージョン、②サーバー会社が修正版やバックポートを提供しているか、③更新前のバックアップです。WordPress本体を更新しても、PHP本体の更新にはなりません。
PHP2Shellとは?今回何が公表されたのか
PHP公式は2件の重大なリモートコード実行(RCE)脆弱性を、CVE-2026-109618とCVE-2026-109619として案内しました。RCEとは、攻撃者がインターネット越しにサーバー上で意図しない処理を実行できる可能性がある問題です。「PHP2Shell」は報道などで使われる呼び名です。確認には愛称ではなく、CVE番号とPHP・サーバー会社の修正版情報を使いましょう。
CVE-2026-109618は、メモリ不足などでPHPの処理が中断した際に、不完全な内部データを片付け処理が扱う可能性がある問題です。CVE-2026-109619は、前のリクエストで使われた内部状態が後続処理に残り、解放済みメモリを参照する可能性がある問題です。どちらもPHP内部の処理に関するもので、WordPressの記事編集画面や特定プラグインだけを更新して直るものではありません。
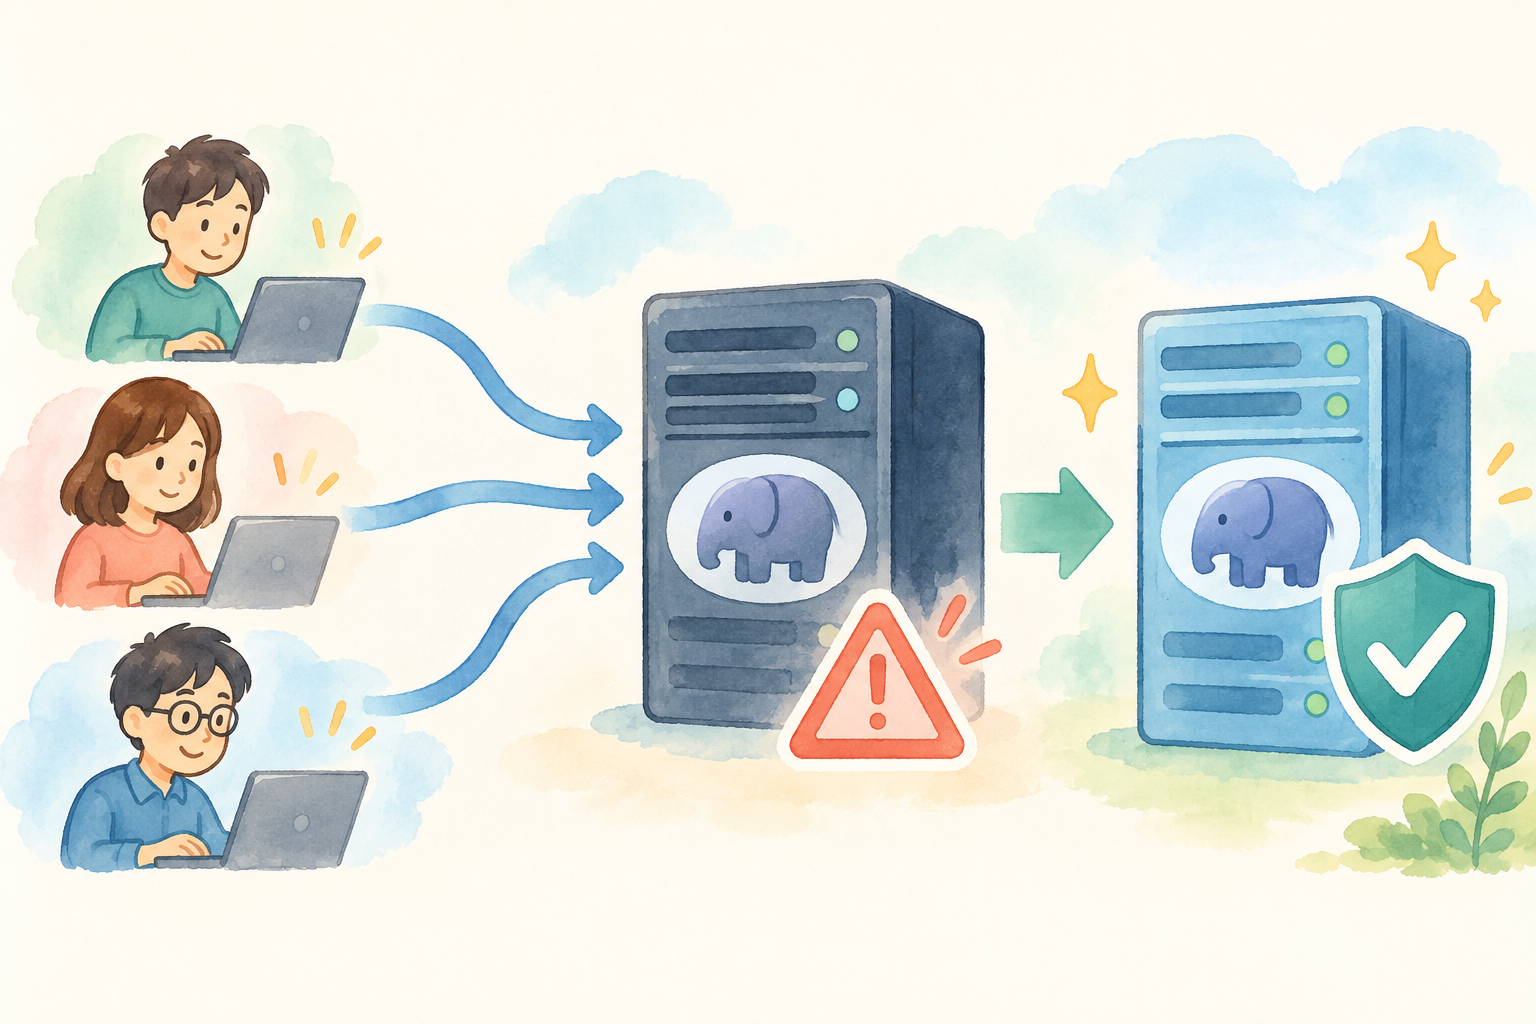
PHP公式は複数のWeb実行方式に関係する脆弱性として、対象利用者へ早急な更新を呼びかけています。個別サイトの被害や攻撃件数は公式情報から断定できません。詳細はCVE-2026-109618とCVE-2026-109619の公式情報で確認できます。
WordPressにも関係する理由
WordPressはPHPで動くソフトです。読者がページを開いたり、管理画面を使ったりすると、Webサーバー上のPHPがWordPress本体・テーマ・プラグインを処理します。そのため、WordPressが最新版でも、Web側のPHPが脆弱なままならPHP本体の問題は残ります。
この発表は「WordPressサイトがすべて侵害された」という意味ではありません。PHPとWordPress本体は別で、今回の修正にはサーバー側PHPの確認が必要です。AIが原因だとする発表でもありません。関連する背景はAIで変化するサイバー攻撃と利用者の対策も参考にしてください。
影響するバージョンと修正版
PHPプロジェクトが保守している系列で、公表された修正版の最低バージョンは次のとおりです。同じ「8.3」系列でも8.3.35と8.3.36は異なります。最初の2つの数字だけで安全と判断せず、パッチ番号まで確認してください。
| PHP系列 | PHP公式の修正版 | 補足 |
|---|---|---|
| PHP 8.5 | 8.5.12以降 | 公式が示す修正版 |
| PHP 8.4 | 8.4.27以降 | 公式が示す修正版 |
| PHP 8.3 | 8.3.36以降 | 公式が示す修正版 |
| PHP 8.2 | 8.2.35以降 | 2026年12月31日にPHPプロジェクトのサポート終了予定 |
| PHP 8.1以前 | 一律の現行修正版番号なし | 通常サポート終了。提供元のバックポートを確認 |
「バックポート」は、提供元が古いPHP系列へ修正だけを取り込んで配布する方法です。PHPプロジェクトは8.1以前を通常サポート終了としていますが、一部のディストリビューションや長期サポート事業者が修正版を配る場合があります。古い系列の状態は一律に決めつけず、サーバー会社へビルド情報を確認しましょう。PHP 2026年リリース情報と8.3.36の案内も参照できます。
自分のサイトのPHPを確認する方法
1. WordPressのサイトヘルスを見る
管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」を開きます。PHPの版が表示されればWeb環境を確認する手がかりになります。画面に「8.3」としか出ない場合やビルド番号が見つからない場合、修正済みとは判断できません。画面は確認用で、PHPを更新する機能ではありません。詳しくはWordPress公式手順をご覧ください。
この画面は確認用で、PHPを直接更新する機能ではありません。WordPress本体の更新ボタンと、サーバーPHPの変更場所を混同しないでください。
2. レンタルサーバーの管理画面を見る
サーバー会社ではドメイン単位でPHP系列を選べる場合があります。ConoHa WINGは「サイト管理」→「サイト設定」→「応用設定」→「PHP設定」、ColorfulBoxはcPanelの「ソフトウェア」→「MultiPHPマネージャー」を案内しています。管理画面に系列名しか出ない場合は、対象ドメインのWeb用PHPの正確な版、またはCVE-2026-109618・109619の修正済みビルドかをサポートへ問い合わせてください。ConoHaの説明/ColorfulBoxの説明
3. Cronやコマンドライン用PHPは別に確認
Web用PHPとCron(時刻で動く自動処理)・コマンドライン用PHPは、別の実行ファイルや設定の場合があります。端末での「php -v」だけではWeb側の版は分かりません。Web用とCron用を分けて事業者へ確認し、公開場所にPHP情報ファイルを置く方法は避けてください。
サーバー会社へ確認する項目
- 対象ドメインのWeb処理で使うPHPの正確なバージョン、または提供元ビルド番号
- CVE-2026-109618とCVE-2026-109619の修正が適用済みか。バックポートの場合はパッケージや更新日
- 管理画面に系列名しか出ない場合、修正版をどこで確認できるか
- Cron・コマンドライン用PHPがWeb側と異なるか、更新が必要な処理があるか
- 安全な更新手順と、利用中のテーマ・プラグインの互換性確認方法
サポートの「最新です」という回答では、どの系列・ビルドか確認します。設定作業に自信がなければ、変更が対象ドメインだけか複数サイトに及ぶかも相談してください。
PHP更新前にバックアップと互換性を確認
更新前にWordPressのファイルとデータベースをバックアップし、復元方法も確認します。可能なら複製サイトでページ、ログイン、問い合わせフォーム、主要プラグインを試してから本番を変更してください。PHP系列変更で古いテーマやプラグインが動かなくなる場合があります。更新後は表示、管理画面、フォーム、画像アップロードを確認し、変更時刻も記録します。
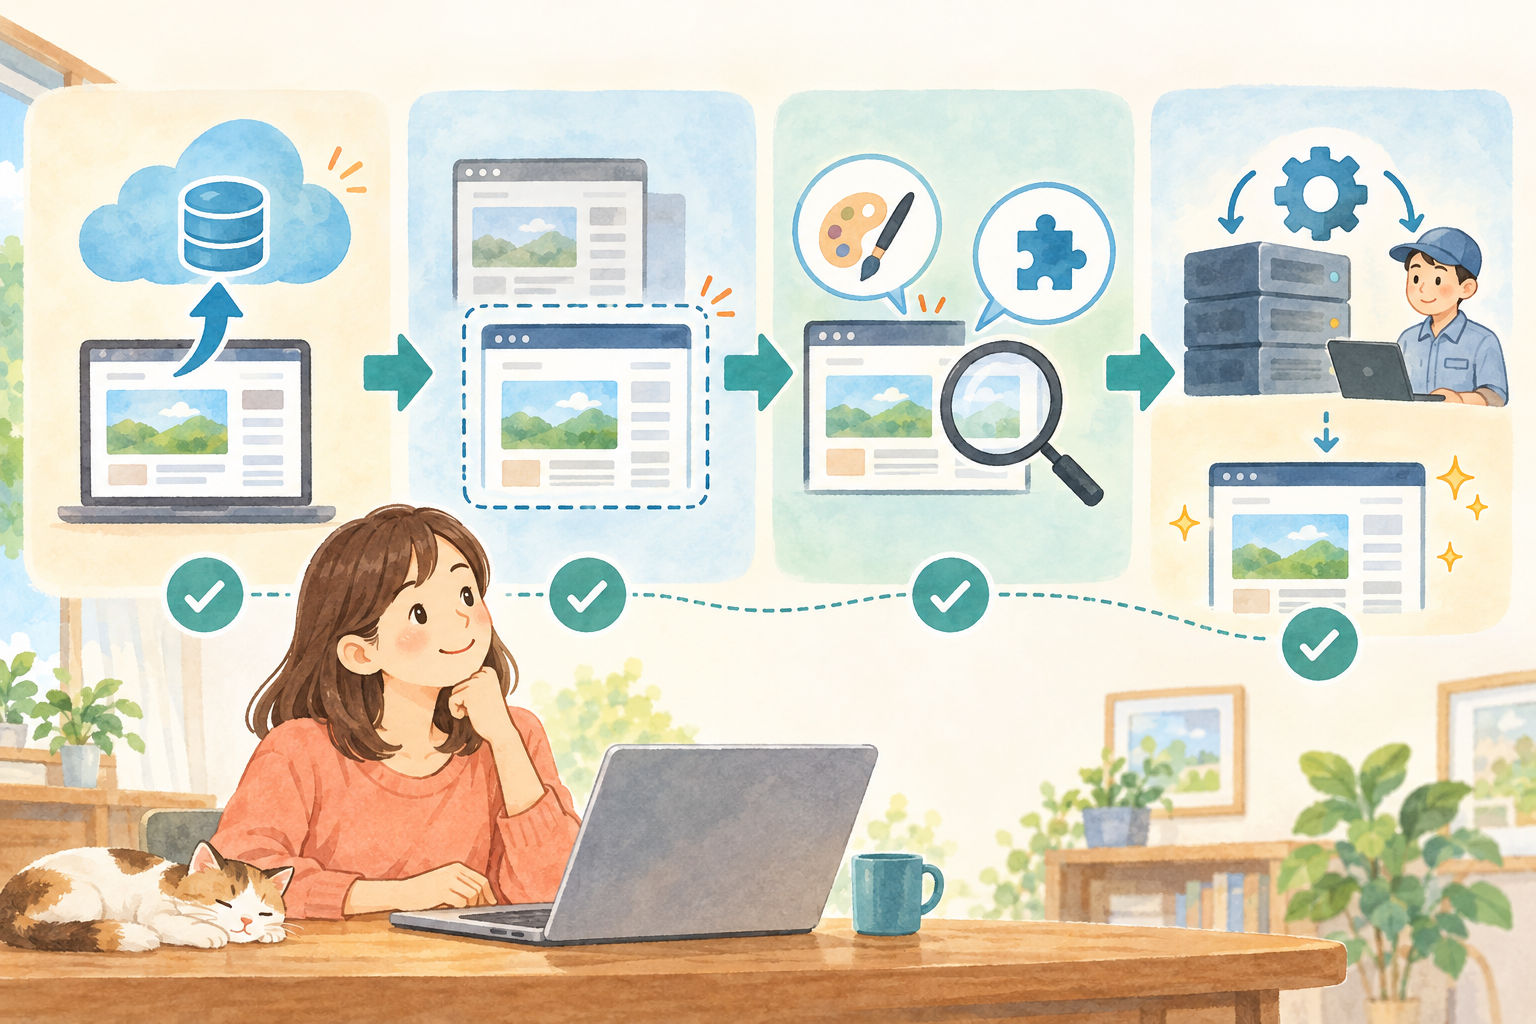
PHP更新はWordPress本体・テーマ・プラグイン更新と別の作業です。日ごろの更新についてはWindows Updateとセキュリティ更新の記事、サイトのバックアップについては同期とバックアップの違いも参考にしてください。
すぐ修正版へ更新できない場合
PHP公式は設定変更だけで完全に防げる一般的な代替策はないとしています。WAFやアクセス制限はPHP修正の代わりではありません。事業者の暫定策は対象や解除条件を確認し、PHP設定変更や再起動を自己判断で試さないでください。修正版の提供待ちなら時期と事業者側の暫定対応を問い合わせます。
よくある質問
WordPressを最新版にすれば対応完了ですか?
いいえ。WordPress本体とPHPは別です。WordPress・テーマ・プラグインを更新し、サーバーのWeb用PHPが修正版かも確認します。
PHP 8.3なら安全ですか?
系列名だけでは分かりません。PHP公式の修正版は8.3.36以降です。事業者ビルドの場合はバックポートの適用を確認します。
PHP版が見つからない場合は?
「ツール」→「サイトヘルス」→「情報」→「サーバー」を確認し、不明ならサーバー会社へ問い合わせます。Web側とCron側が別かも聞いてください。
まとめ:まずPHPの修正版を確認
今回の問題はWordPress本体ではなく、WordPressを動かすPHP実行環境に関わります。PHP公式の修正版は8.2.35、8.3.36、8.4.27、8.5.12以降です。PHP 8.1以前は通常サポート終了のため、事業者が提供するバックポートを確認してください。
今日できることは、サイトヘルスでWeb側PHPを調べ、サーバー設定と照らし、修正状況が不明ならサポートへ問い合わせることです。更新前にバックアップと互換性確認を行いましょう。