APIはアプリの受付窓口
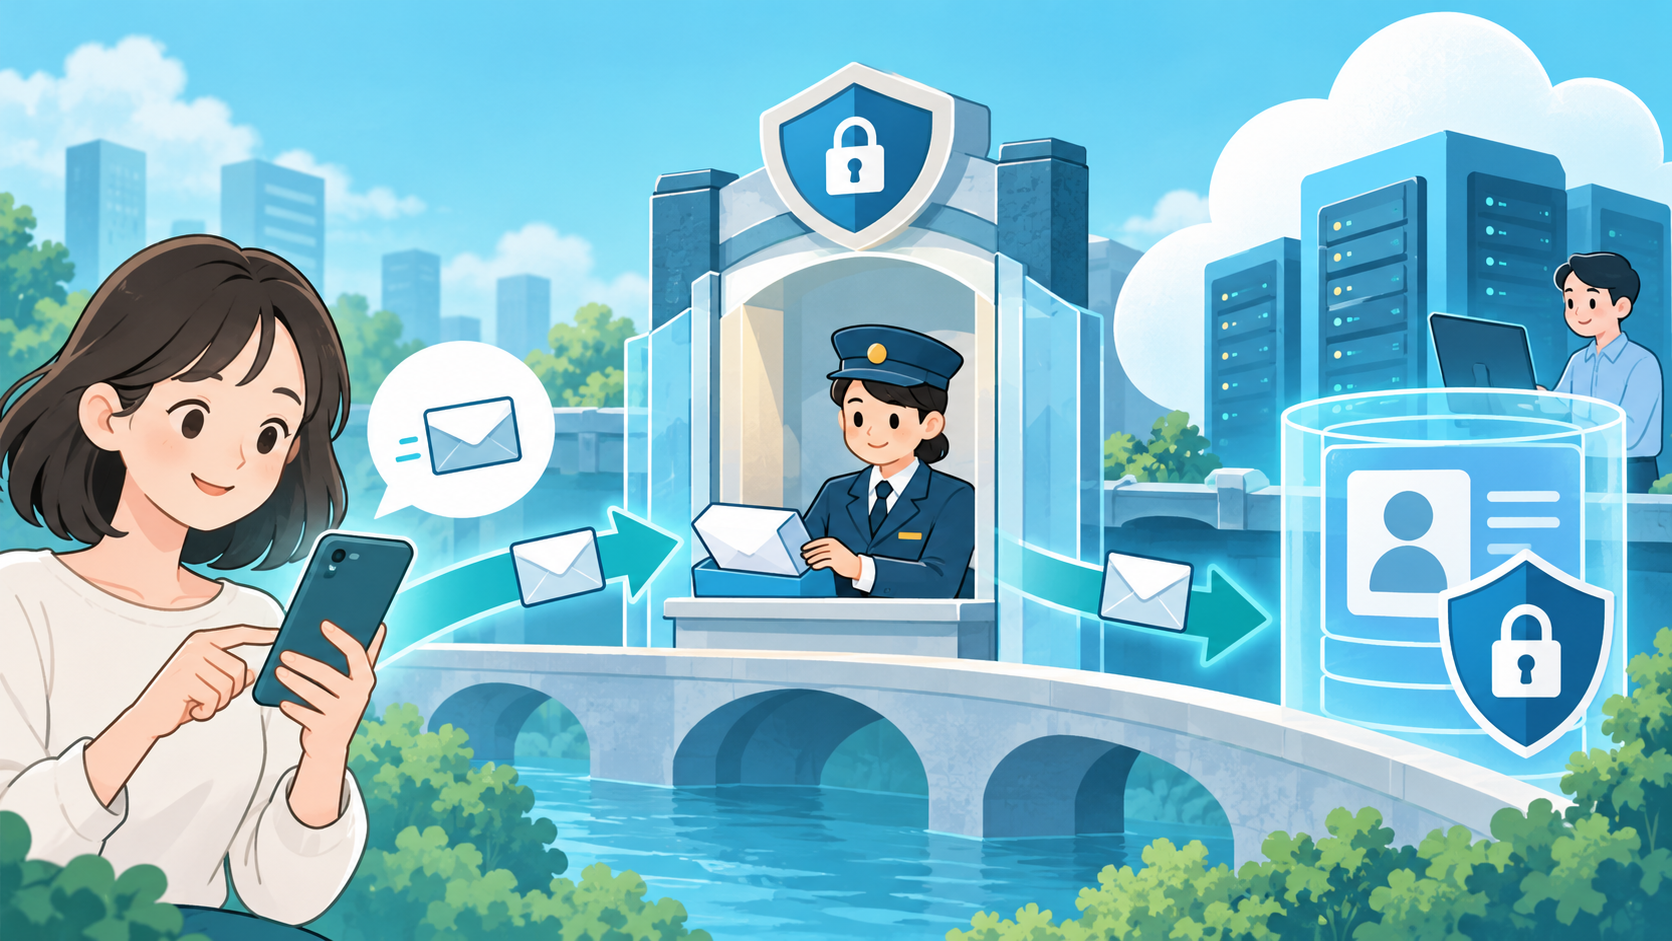
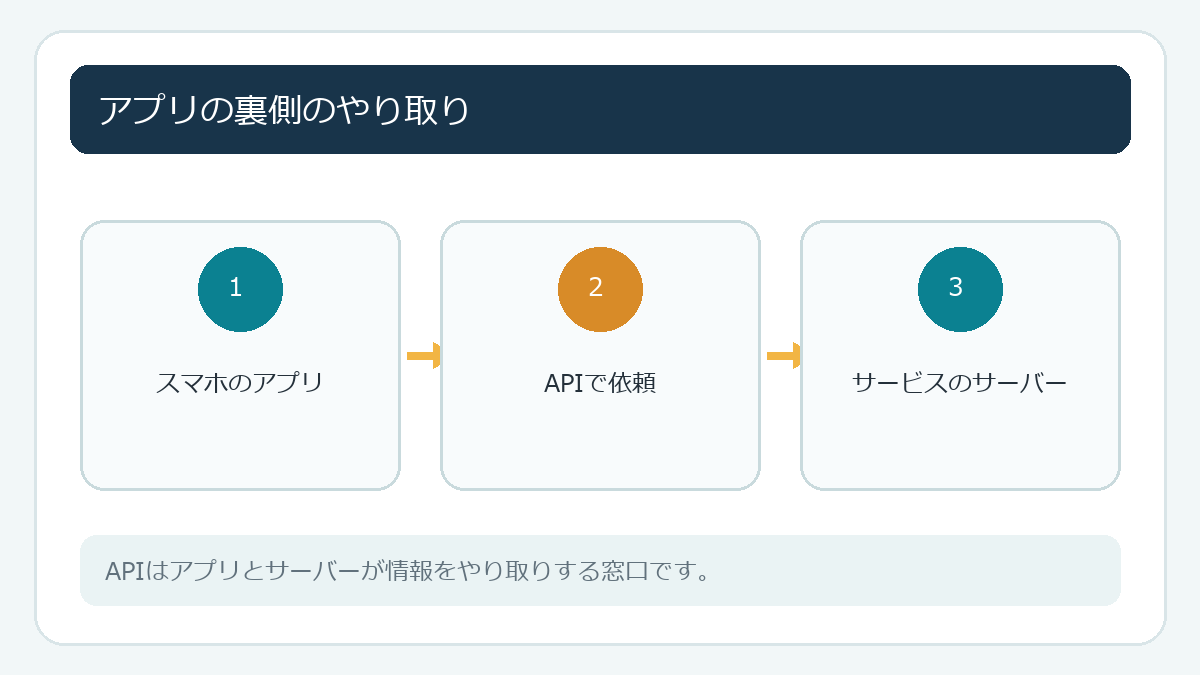
スマートフォンで天気、注文、残高などを表示するとき、情報は端末の中だけでなくインターネット上のサーバーから届くことがあります。アプリがサーバーに「この人の注文を見せてください」と頼み、サーバーが答えを返すための決まりや窓口がAPIです。宅配アプリで荷物の状況を開くたび、アプリは荷物番号などをサーバーへ送り、最新情報を受け取ります。APIは一般的で便利な仕組みで、存在自体が危険なのではありません。
APIが狙われるとは?
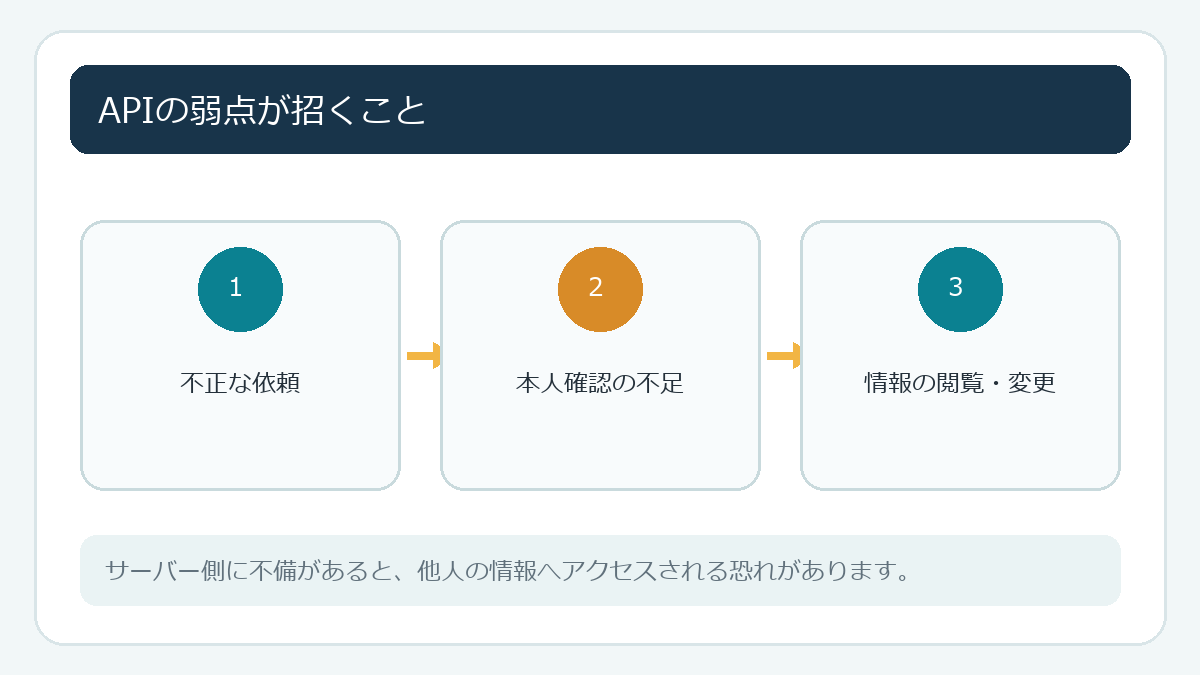
サーバーは、誰が要求しているかを確かめる認証と、その人が情報を見てよいかを確かめる権限管理を行う必要があります。設定に不備があると、ログインした利用者が他人の情報を見たり、本来許可されない操作をしたりする恐れがあります。OWASPは、要求に含まれる番号を変えてもサーバーが所有者を確認しないと、別の人の情報にアクセスされる例を挙げています。
APIの問題は、利用者が画面上でパスワードを打つ時だけに起きるとは限りません。アプリに保存された認証情報が盗まれる、古いAPIが管理されず残る、権限確認が不足するといった問題が、データの閲覧・変更・削除につながる可能性があります。ただし、弱点が見つかっただけで被害が発生したとは限りません。実際に悪用されたか、どの情報が対象かは提供会社の調査で確認します。
利用者に関係する理由
APIの設計やサーバー側の権限確認は、基本的にアプリ提供会社が修正する領域です。利用者が設定を変えて他人の情報を守ることはできません。一方、自分のアカウントやスマートフォンを守る対策はできます。アプリとOSを更新し、公式ストアから入手し、使っていないアプリを削除します。サービスごとに別のパスワードを使い、重要アカウントに2段階認証を設定しましょう。
「不正アクセスの可能性」「情報漏えいの可能性」という通知が来たら、アプリ内リンクだけで手続きせず、公式サイトのお知らせと照合します。パスワード変更を求められたら公式手順に従い、同じパスワードを使う別サービスも変更します。被害範囲や補償をSNSのうわさだけで決めつけないようにします。
確認方法:普段使うアプリの基本情報を点検
スマートフォンでよく使うアプリを一つ選び、公式ストアの提供元名、更新日、求められている権限を確認します。アプリ内のセキュリティ設定でログイン通知や2段階認証が選べるか、登録メールが今も使えるかも見ます。古いアプリや使っていないアプリは、必要なデータを確認してから削除を検討します。APIの表示がなくても、アプリとサーバーの安全な連携は利用者の情報を守る重要な土台です。
事故が公表されたときの見方
アプリ提供会社がAPIの不具合や情報漏えいを発表した場合、利用者は「対象のサービス」「影響した期間」「対象データ」「必要な行動」を確認します。パスワード変更が必要と明示されているか、アプリ更新が必要か、カードや本人確認情報が含まれたかを公式告知で読みます。告知が見つからないときは、サービス名と公式ドメインを確認し、SNS投稿だけで判断しません。
APIの問題による情報漏えいは、利用者が不注意だったから起きるとは限りません。サーバー側の権限確認や公開範囲の設計は提供会社の責任領域です。利用者にできることは、個別の案内に従い、アカウントを守り、影響を受けた可能性がある情報に応じてカード会社や関係機関へ相談することです。
アプリが要求する権限も点検しましょう。写真編集アプリが連絡先や常時位置情報を必要とする理由を説明できない場合は、権限を限定できるか設定で確認します。権限を拒否すると一部機能が使えないことがありますが、必要な範囲だけ許可する考え方が基本です。アプリの利用規約やプライバシー説明も確認材料になります。
知らない人から「APIの脆弱性を調べるため」と言われ、ログイン情報や確認コード、端末の遠隔操作を求められたら応じません。利用者が自分で攻撃テストをする必要はなく、サービスの公式サポートへ報告します。
利用者がAPIを直接操作する必要はない
APIという言葉を聞くと、利用者も専門の設定を変えなければならないように感じるかもしれません。通常、個人が使うアプリでAPIを手動設定する必要はありません。アプリに表示された番号やURLを改変して試すこともしないでください。他人の情報を閲覧しようとする行為は、サービス規約や法律上の問題につながる可能性があります。
アプリが予期しない個人情報を表示した、他人の注文が見える、別人宛の通知が届いた場合は、画面を保存してサービスの公式サポートへ報告します。表示された情報をコピーしたりSNSへ投稿したりせず、必要以上に開かないようにします。サービス提供会社が調査するための受付番号や連絡日時を記録します。
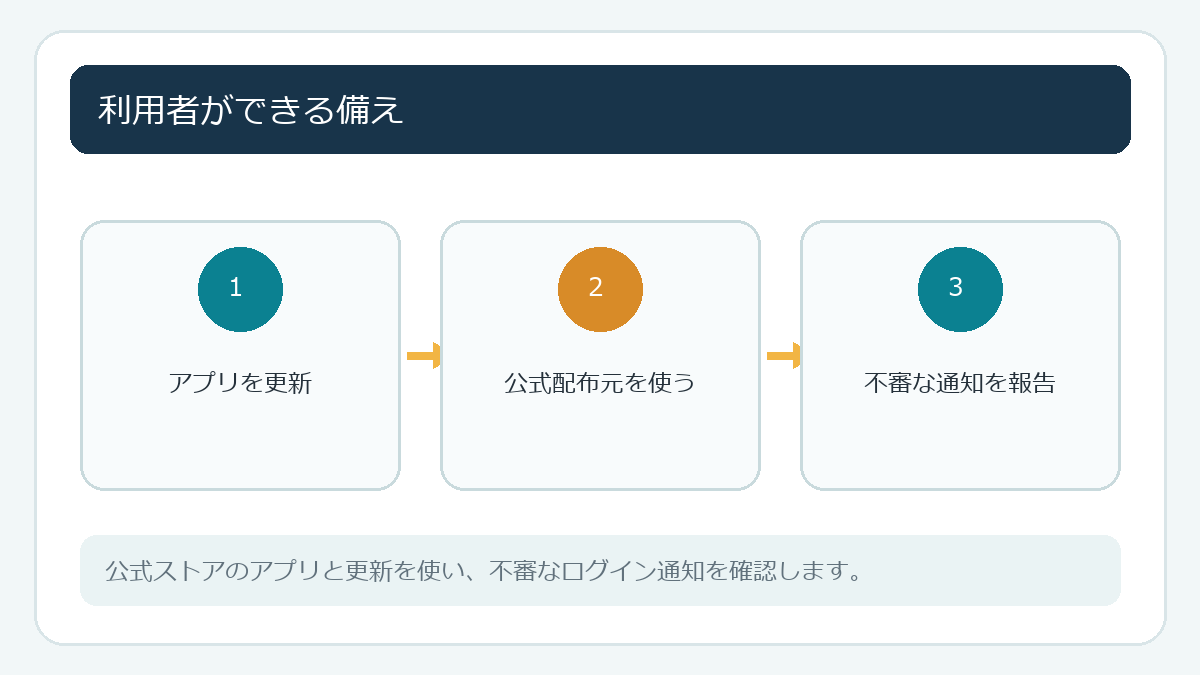
アプリからログアウトしても問題が解決しない場合は、アプリを最新にし、公式案内を確認します。アプリを消す前に、必要なデータがクラウドや別の場所に保存されているか確認します。情報が漏れた可能性があるとの通知を受けたら、そのサービスの指示に従い、必要なパスワード変更やカード確認を行います。
通知を受け取ったら記録を残す
不具合を報告する際は、アプリ名とバージョン、端末の種類、発生した日時を伝えると調査に役立ちます。他人の個人情報や画面全体を公開しないよう、スクリーンショットを送る場合も不要な情報を隠します。提供会社から更新の案内が出たら、公式ストアのアプリページから更新します。
利用者向けの更新案内がなくても、アプリやOSを長期間更新しない理由にはなりません。公式ストアの更新設定を確認し、不要なアプリが残っていれば削除します。ログイン情報や個人データを扱うアプリは、提供元とサポート状況を時々見直しましょう。
APIの問題を理由にした連絡で、アプリの外から「特別なセキュリティ確認ツール」を入れるよう促されたら慎重に扱います。一般利用者がAPI確認のために非公式アプリを入れる必要はありません。公式ストア以外からインストールを求められた場合は中断し、提供会社へ問い合わせます。
AIによる情報収集や攻撃の変化を知りたい方はAIとサイバー攻撃の関係もご覧ください。