「PHPが危険」「PHP2Shellでサイトが乗っ取られる」といった投稿やニュースを見て、自分のスマホやパソコンまで危ないのか心配になった方もいるでしょう。PHPは多くのWebサイトを動かすための仕組みです。今回話題になった問題は、まずWebサイトを置いているサーバー側で確認するものです。記事を見ただけで、あなたの端末が感染したという意味ではありません。
一方、問題のあるサーバーが実際に攻撃され、サイトの改ざんや情報流出などにつながる可能性はあります。被害はサイトの設定や保存している情報、攻撃が成立したかどうかで異なります。この記事では、一般の利用者に考えられる影響と、今日からできる備えを整理します。PHPの更新を自分で行う必要があるのは、基本的にサイト運営者やサーバー管理者です。
PHPの脆弱性は、まずサイト側の問題
PHP(ピー・エイチ・ピー)は、Webサイトのページを作ったり、会員ログインや問い合わせフォームを動かしたりするプログラムの言語です。多くの場合、PHPは利用者のスマホやパソコンではなく、サイトを置いているサーバー上で動きます。
2026年10月、PHP開発チームは、サーバー上で意図しない処理を実行されるおそれがある2件の脆弱性と修正版を公表しました。「リモートコード実行」と呼ばれる種類の問題で、攻撃が成功すると、攻撃者がサーバー上で本来許可されていない処理を実行できる可能性があります。詳しい番号や修正バージョンは、サイト運営者向けにまとめたPHP2ShellとWordPressのPHP確認方法の記事で説明しています。
ここで大切なのは、「脆弱性が公表された」ことと、「すべてのサイトが攻撃された」ことを分けることです。公表だけで個別サイトの侵害や利用者の情報流出が確認されたとは限りません。PHP公式の発表は、該当するPHP環境を使うサイトに更新を促すものです。
一般の利用者に起こりうる影響
サーバーが実際に侵害された場合、利用者への影響は一つではありません。サイトのページが書き換えられたり、一時的に表示できなくなったりすることがあります。サイトに会員情報や問い合わせ内容などが保存されていれば、設定や権限、攻撃の範囲によっては情報が見られる可能性もあります。ただし、今回の脆弱性があるだけで、サイト内の情報が必ず盗まれるわけではありません。
サイトの改ざんによって、正規ページに見せかけた偽のログイン画面や、不審な広告・リンクが表示される可能性も考えられます。訪問者がそこでパスワードやカード情報を入力したり、案内されたファイルを実行したりすると、別の被害へつながるおそれがあります。これは脆弱性から自動的に利用者の端末へ感染するという意味ではなく、侵害されたサイトを通じた二次的な誘導などが起きた場合の話です。
つまり、ニュースを見ただけでスマホの初期化や全サービスのパスワード変更を急ぐ必要はありません。心配なサイトで何をしたかを落ち着いて振り返り、情報を入力した、ファイルを開いたなど具体的な行動があった場合に、その内容に応じて対処しましょう。
サイトを見る側ができる対策
利用者がPHPそのものを更新することはできませんが、被害に巻き込まれる可能性を下げる習慣はあります。
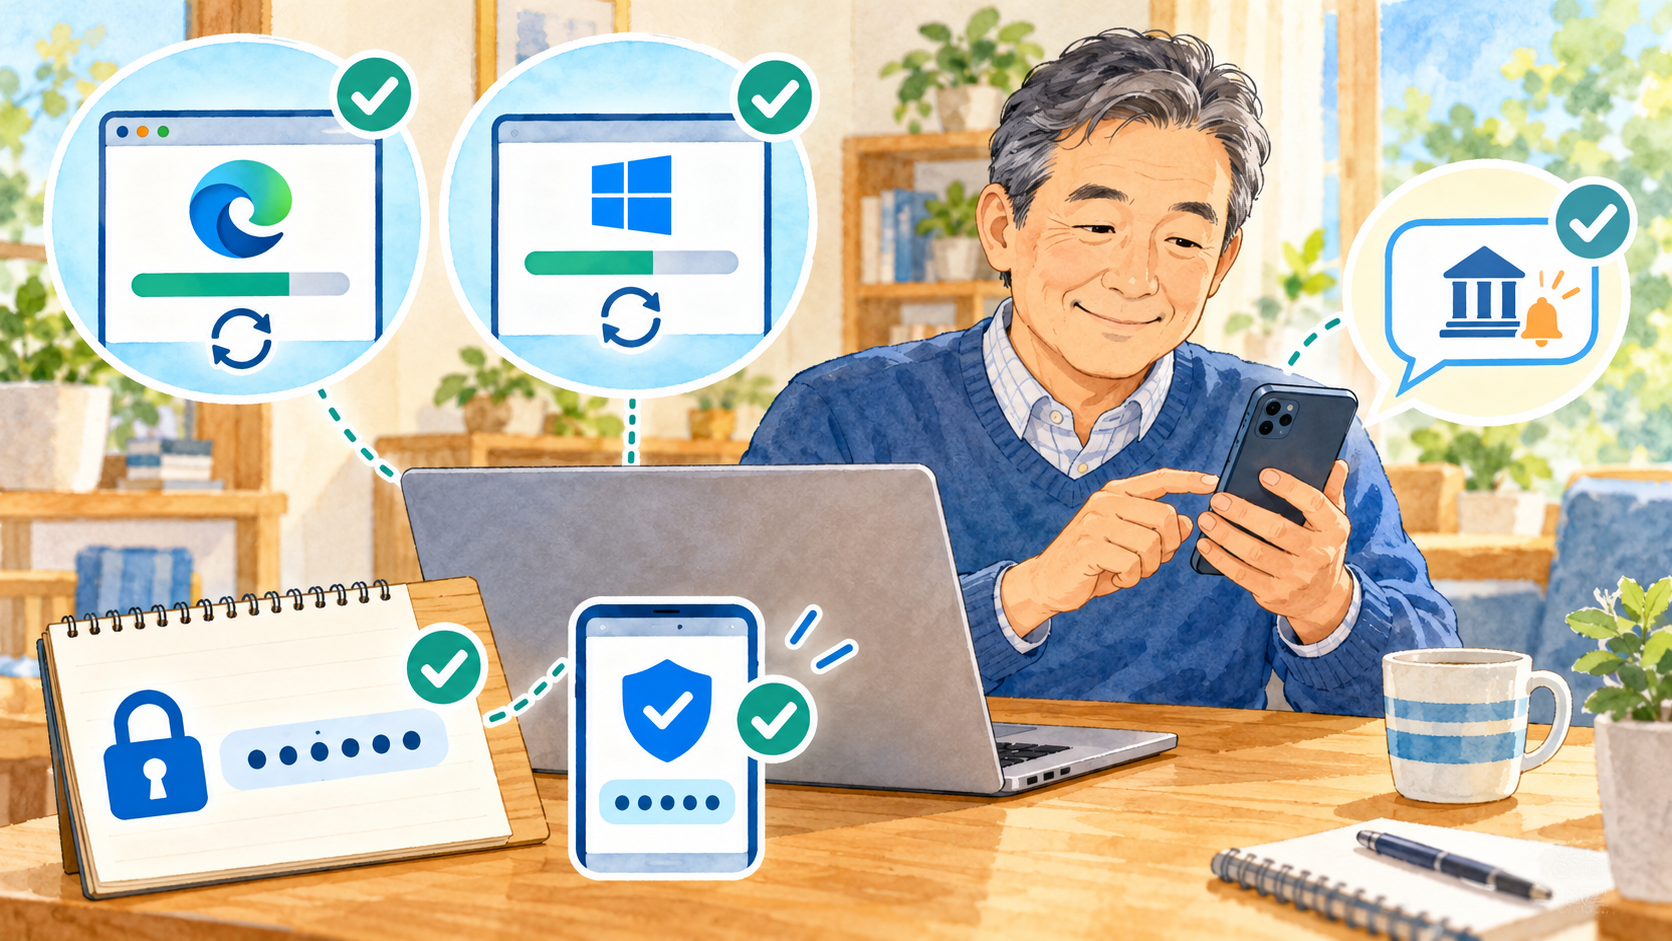
- OSとブラウザーを更新する:Windows、スマホのOS、ChromeやEdgeなどを最新の状態に保ちます。更新は、端末側に見つかった弱点を修正する基本です。
- 普段使うサービスは公式アプリやブックマークから開く:検索結果やメールのリンクから、銀行・通販・会員サイトへ急いでログインしないようにします。URLに違和感があれば、入力をやめて公式アプリなどから確認します。
- パスワードを使い回さず、2段階認証を有効にする:万一あるサイトの情報が漏れても、別のサービスへ連鎖しにくくなります。パスキーが利用できる場合は選択肢になります。
- 不審な警告に従わない:突然の警告画面にある電話番号へ連絡したり、遠隔操作ソフトを入れたりしないでください。警告が消えない場合はタブを閉じ、必要ならブラウザーを終了します。
サイトの見た目や鍵マークだけで安全を完全に見分けることはできません。偽サイトの特徴や、URLを確認する方法は偽サイトを見分ける記事も参考になります。
情報を入力した・ファイルを開いたときの対処
心配なページにパスワードを入力した場合は、そのサービスの公式アプリや自分で入力した公式URLからログインし、パスワードを変更します。同じパスワードを別のサービスでも使っていたなら、そちらも別々のパスワードへ変更してください。ログインできない場合は、検索広告や届いたSMSのリンクではなく、公式のアカウント復旧窓口を使います。登録メールアドレスや電話番号、ログイン履歴も確認し、可能なら全端末からログアウトして2段階認証を設定します。
カード番号を入力した、身に覚えのない請求がある場合は、カード会社の公式アプリやカード裏面の連絡先から相談し、利用明細を確認します。銀行口座の情報を入力した場合も、金融機関の公式窓口へ速やかに連絡してください。ファイルをダウンロードしただけで開いていないなら、実行せず削除し、端末のセキュリティ機能で確認します。ファイルを実行したり、遠隔操作を許可したりした場合は、端末のネット接続を切って、別の安全な電話などから公的窓口や専門家へ相談してください。
同じ不審ページに何度もアクセスしないこと、相手が案内した電話番号へ折り返さないことも大切です。被害が疑われるときの基本は、公式窓口へ自分から連絡し、パスワードや決済情報を早めに保護することです。
不審なファイルを実行した後の端末確認や、データを守る備えは、ランサムウェアからPCとデータを守る方法も参考にしてください。また、サイバー攻撃全体の変化と日常の備えは一般利用者向けのサイバー攻撃対策で紹介しています。今回のPHP脆弱性がAIによって起きたとする公式発表は確認できないため、両者は別の話として整理しています。
WordPressサイトを運営している人はサーバー会社へ確認
自分のサイトを運営している方は、PHPの状態を確認します。WordPressの「ツール」から「サイトヘルス」を開くと、サーバー情報でPHPのバージョンを確認できます。ただし、PHPの切り替えや修正済みビルドの適用は、サーバー会社の管理画面やサポートで行う場合があります。表示された数字だけで安全・危険を決められないときは、今回のCVE番号と現在のPHPバージョンを伝え、利用中のWebサイトに修正が適用済みか尋ねましょう。
PHP本体の更新とWordPress本体の更新は別々です。WordPressを最新版にしても、サーバーのPHPが自動で更新されるとは限りません。更新が必要と案内された場合も、いきなり変更せず、まずバックアップを取り、テーマやプラグインが対応しているかを確認します。手順に不安があれば、サーバー会社へ相談してください。公式の更新案内も、ホスティング会社と相談し、更新前にバックアップや互換性を確認するよう勧めています。
サイトの管理を外部へ依頼している場合は、担当者へ確認を依頼すれば十分です。閲覧者がサーバー設定を変えたり、PHPを自分でダウンロードしたりする必要はありません。
よくある質問
PHP2Shellのニュースを見ました。自分のパソコンを検査すべきですか?
ニュースを見ただけなら、PHPの脆弱性が原因で自分の端末が感染したとは言えません。OSやブラウザーを最新にし、心配なサイトで情報を入力したりファイルを実行したりしていないか確認してください。
よく使うサイトが影響を受けているか、利用者でも分かりますか?
利用者が外からPHPの修正状態を正確に判定するのは困難です。サイト運営者のお知らせを確認し、必要があれば公式サポートへ問い合わせてください。サイトが表示されないだけで、情報流出が起きたと断定することもできません。
パスワード変更やウイルススキャンだけでPHPの問題は直りますか?
いいえ。利用者側のパスワード変更や端末スキャンはアカウント・端末の保護には役立ちますが、サーバー上のPHPの弱点を修正するものではありません。PHPの更新はサイト運営者やホスティング会社が行います。
まとめ:怖がりすぎず、役割に応じて確認する
PHPの重大な脆弱性は、Webサイトを運営する側が早く確認し、修正版へ更新する必要がある問題です。一般の利用者がニュースを見ただけで端末感染したり、すべてのサイトから情報が漏れたりするわけではありません。普段は端末とブラウザーを更新し、固有パスワードと2段階認証を使い、不審なページでは情報を入力しないことが基本です。自分のサイトを運営している場合は、PHPの修正状況をサーバー会社へ確認してください。