SMS認証は危険だから使わない?
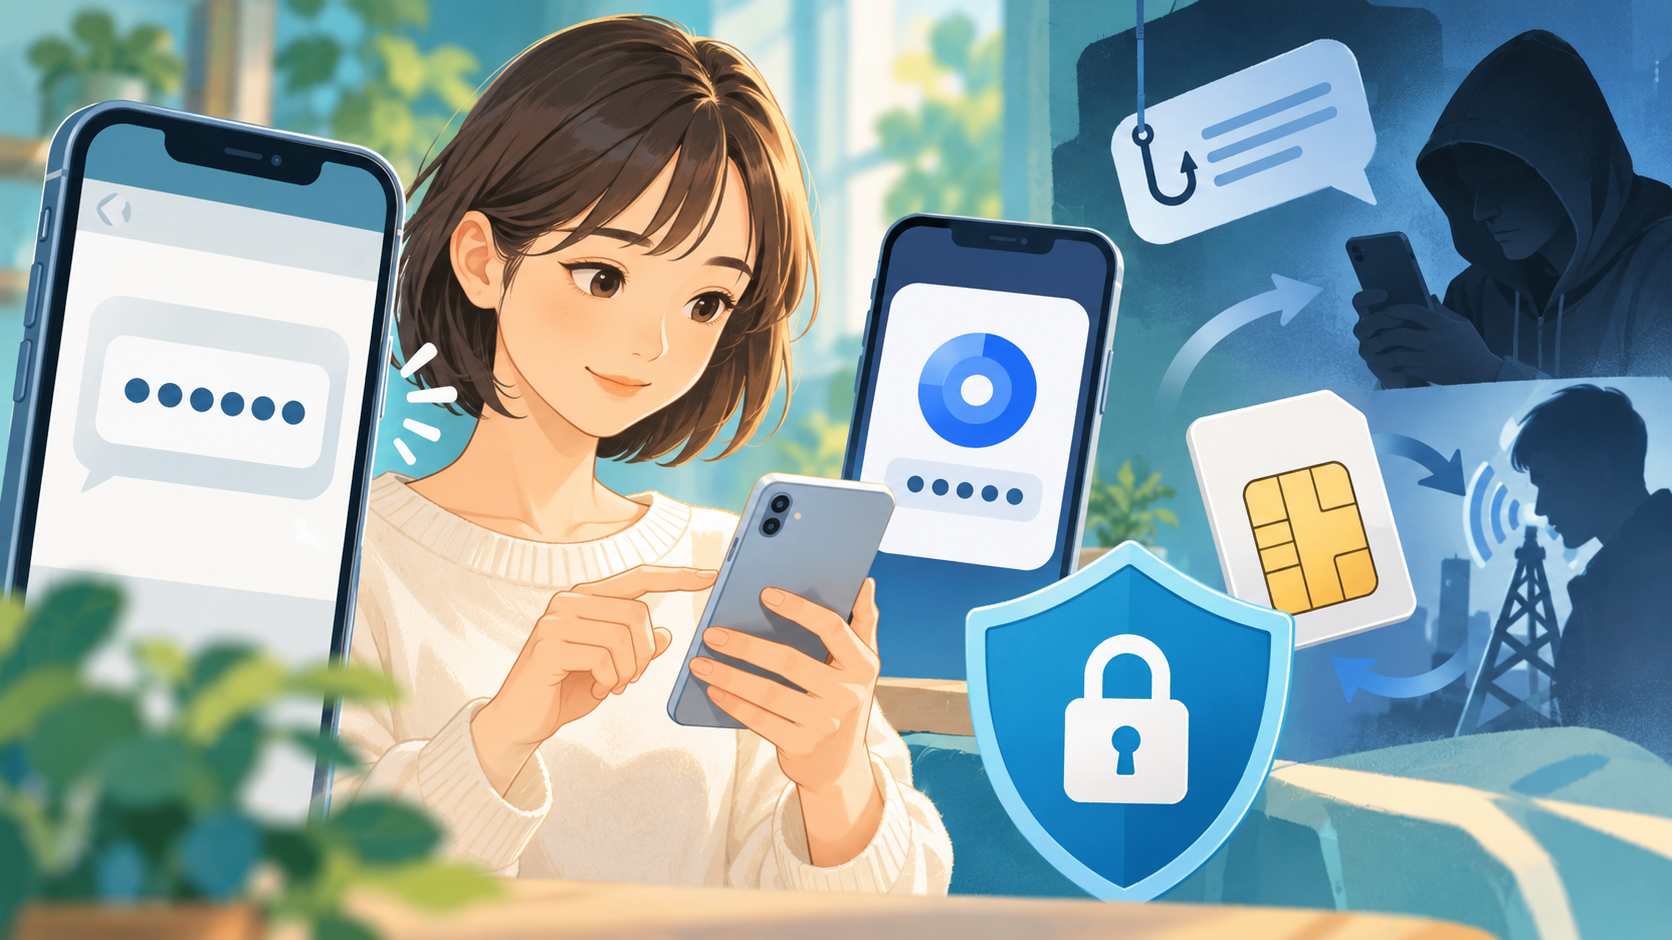
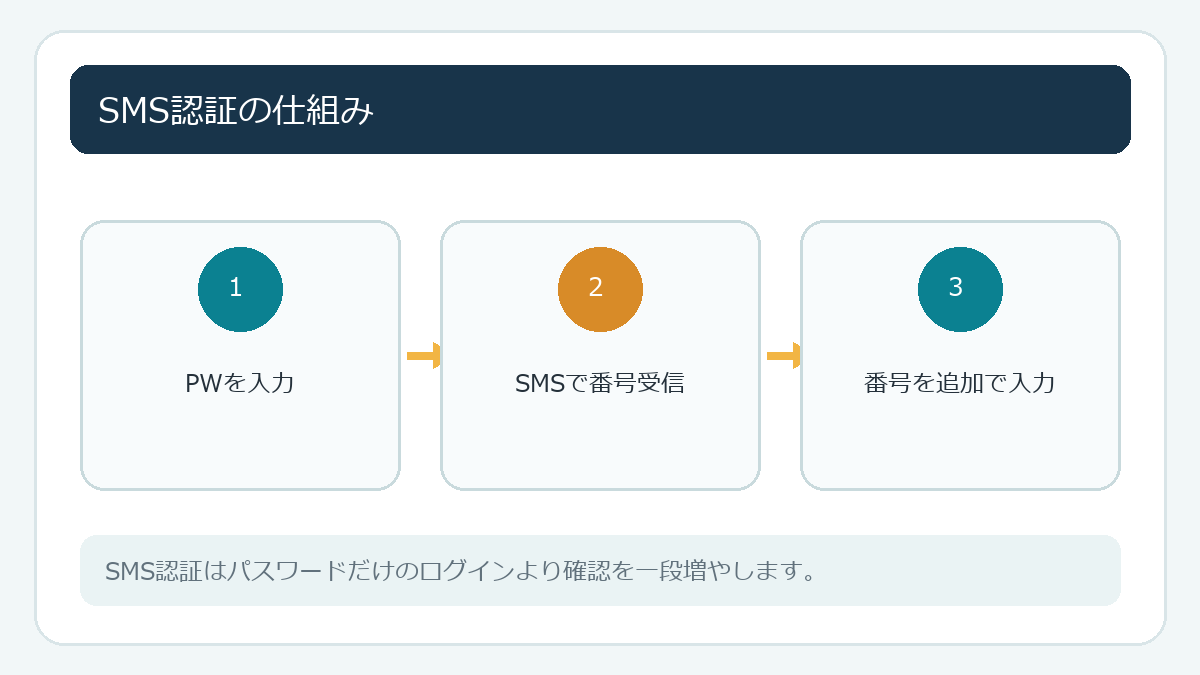
SMS認証は、ログイン時にスマートフォンへ届く確認コードを追加で入力する方法です。パスワードだけでログインするより確認を一つ増やせます。認証アプリやセキュリティキーを用意しにくい人にとって、SMS認証は現実的な対策です。SMSだからすぐ危険というわけではありませんが、偽メッセージや電話番号の乗っ取りに注意します。
SMSは携帯電話番号宛にコードを届けます。偽サイトにコードを入力させる手口や、攻撃者が本人になりすまして番号の受信先を移す手口があると、認証を突破される可能性があります。コードが一度きりでも、入力を急がされている間に悪用される場合があります。
スミッシングとSIMスワップ
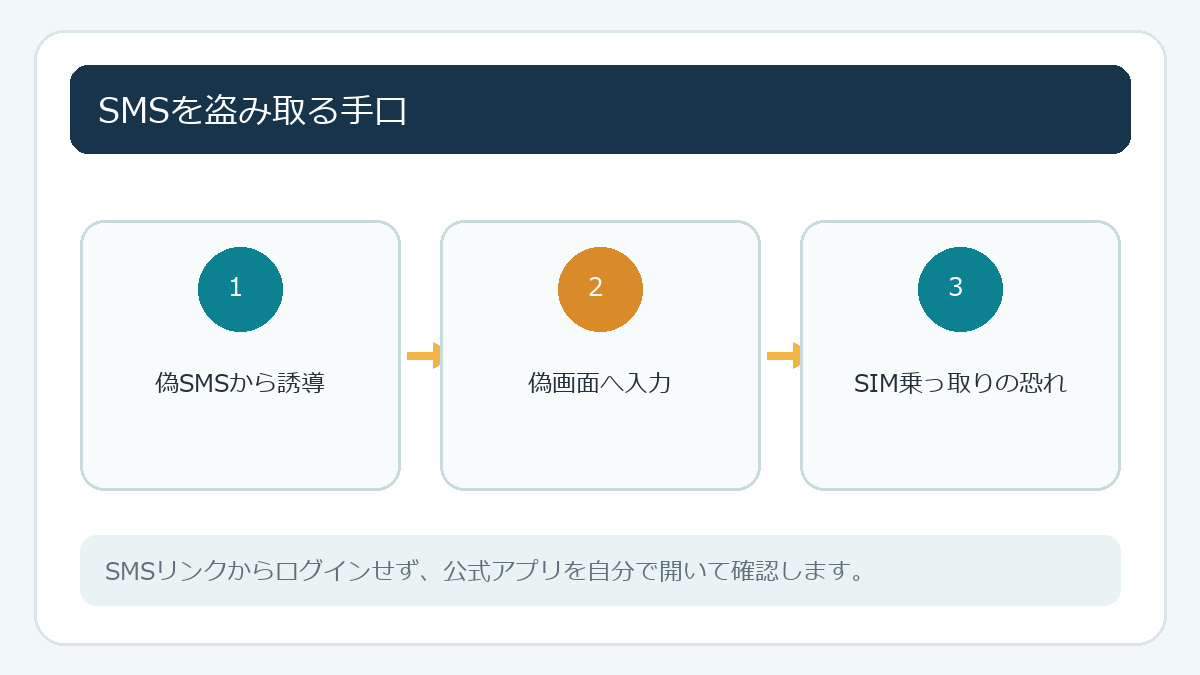
スミッシングはSMSを使ったフィッシングです。「荷物を受け取れない」「料金が未納」「アカウントが停止される」といった文面で偽サイトへ誘導し、パスワード、カード情報、認証コードを盗もうとします。送信元表示や文章が自然でも本物とは限りません。SMSのリンクを押さず、公式アプリやブックマークから確認します。
SIMスワップは、本人になりすまして携帯電話番号の利用先を別のSIMへ移すなどして、電話番号宛ての通信を受け取ろうとする手口です。SMS認証やパスワード再設定が悪用される恐れがあります。突然スマートフォンが圏外になり、通話やSMSができなくなった場合や、心当たりのないSIM変更通知があった場合は、Wi-Fiなど別の手段で携帯電話会社に連絡します。金融機関にも相談して利用状況を確かめます。
認証アプリ・パスキーとの違い
認証アプリは、端末内で一定時間ごとに変わるコードを作ります。電話番号に依存しにくい利点がありますが、偽サイトにコードを入力する攻撃や、端末紛失・機種変更への備えは必要です。移行と復旧コードの保管方法を公式手順で確認しましょう。
パスキーは、登録した端末のロック解除などを使うログイン方法です。認証コードを手入力する方式と異なり、似せた偽サイトでコードを入力させるタイプの攻撃に強い特性があります。サービスや端末が対応しているか、機種変更時の復旧方法も確かめます。
現実的な対策
SMSコードを誰にも伝えない、リンクからログインしない、携帯会社の契約情報と本人確認の設定を確認する、の3点から始めます。重要アカウントで認証アプリやパスキーが使えるなら、公式手順を見て復旧手段と一緒に設定します。SMSしか選べないサービスでは、固有パスワードやログイン通知も使いましょう。
確認方法:SMSリンクを使わずに確認
携帯会社や銀行を名乗るSMSを受け取ったら、リンクを押さずに公式アプリを開きます。通知が見つからない場合は、公式サイトを自分で開くか、カード裏面などの窓口から問い合わせます。次に、アカウント設定でSMS以外の認証方法と復旧手段を確認します。設定変更も公式画面から行ってください。
SMS認証の利点と弱点を知って選ぶ
SMS認証の利点は、専用アプリの操作を覚えなくても、携帯電話でコードを受け取れることです。パスワードだけの状態より安全性を高められ、利用者が始めやすい方法です。一方、SIM再発行や番号移行など電話番号側の手続きが悪用される可能性や、偽サイトにコードを入力させる危険があります。SMS認証が使えること自体を理由にサービスを避ける必要はありません。
携帯電話会社のアカウントには固有のパスワードを設定し、連絡先や契約変更の通知先を確認します。本人確認やSIM再発行に関する追加の保護が提供されていれば、公式案内を確認します。手続きに覚えがないのに、電話が急に圏外になった場合は、スマートフォンの故障と決めつけず、別の端末やWi-Fi通話などで通信会社へ連絡してください。
認証アプリへの切り替え時は、古い端末を消去する前に新端末でコードが作れることを確認します。サービスが発行するバックアップコードは、アカウントからログアウトした状態でも取り出せる場所に保管します。認証アプリを入れた端末自体にも画面ロックを設定してください。
SMSコードを聞き出す電話やメッセージには応じません。正規サービスがログイン確認コードを送ってきても、本人が今ログインを始めていないなら入力しないことが大切です。認証の通知を何度も承認させる手口は、別の記事「MFA疲労攻撃」とも関係します。方式を一つ選べば終わりではなく、固有パスワード、ログイン通知、復旧方法を組み合わせましょう。
電話番号に異変があった時に備える
電話番号が使えなくなったとき、本人確認のためにSMSを再送し続けると、状況が分からないまま時間を使うことがあります。通信会社の障害情報を公式サイトで確認し、他の端末から電話・チャット窓口へ連絡します。SIM変更や番号移行の記録がないか、契約者本人として確認してください。
金融アカウントが電話番号を復旧手段にしている場合、通信会社と金融機関の両方へ相談します。メールアカウントも別の復旧手段を登録しておくと、電話番号だけに頼らずに済みます。予備のメールアドレスは現在も受信できるか定期的に確かめ、使わなくなった電話番号は各サービスの登録から外します。
SMS認証のコードを誤って入力した場合は、直後に正規サイトからパスワードを変更し、ログイン中のセッションを終了します。認証コードが届いた理由が分からない場合も、攻撃者がパスワードを試している可能性を考え、公式のセキュリティ画面を確認します。過度に恐れるのではなく、まず利用状況の変化がないか確かめましょう。
認証方法を変更する前に
認証アプリやパスキーに切り替えるとき、SMSだけの回復方法を先に消すと、端末をなくした際にログインできなくなることがあります。新方式でログインできること、予備手段が設定されていることを確認してから古い方式を見直します。手順が分からない場合は、サービス公式のヘルプを読んでから行います。
認証方法を決める時は、自分が普段使う端末と、故障・紛失した時に利用できる予備手段の両方を考えます。SMSと認証アプリのどちらか一つだけに不安を感じる場合は、パスキーやセキュリティキーを併用できるか調べます。利用できる方法はサービスごとに異なります。
携帯電話番号を長期間使わなくなる場合、解約前に各アカウントの登録番号を変更します。解約後に番号が別の契約者へ割り当てられると、古い番号が本人確認に残ったままになるためです。銀行やメールなど重要サービスから登録情報を更新し、確認コードが新しい番号へ届くことを確かめてください。
認証通知を何度も承認させようとする攻撃を含め、追加認証の通知を安全に扱う方法はMFA疲労攻撃への対処もご覧ください。