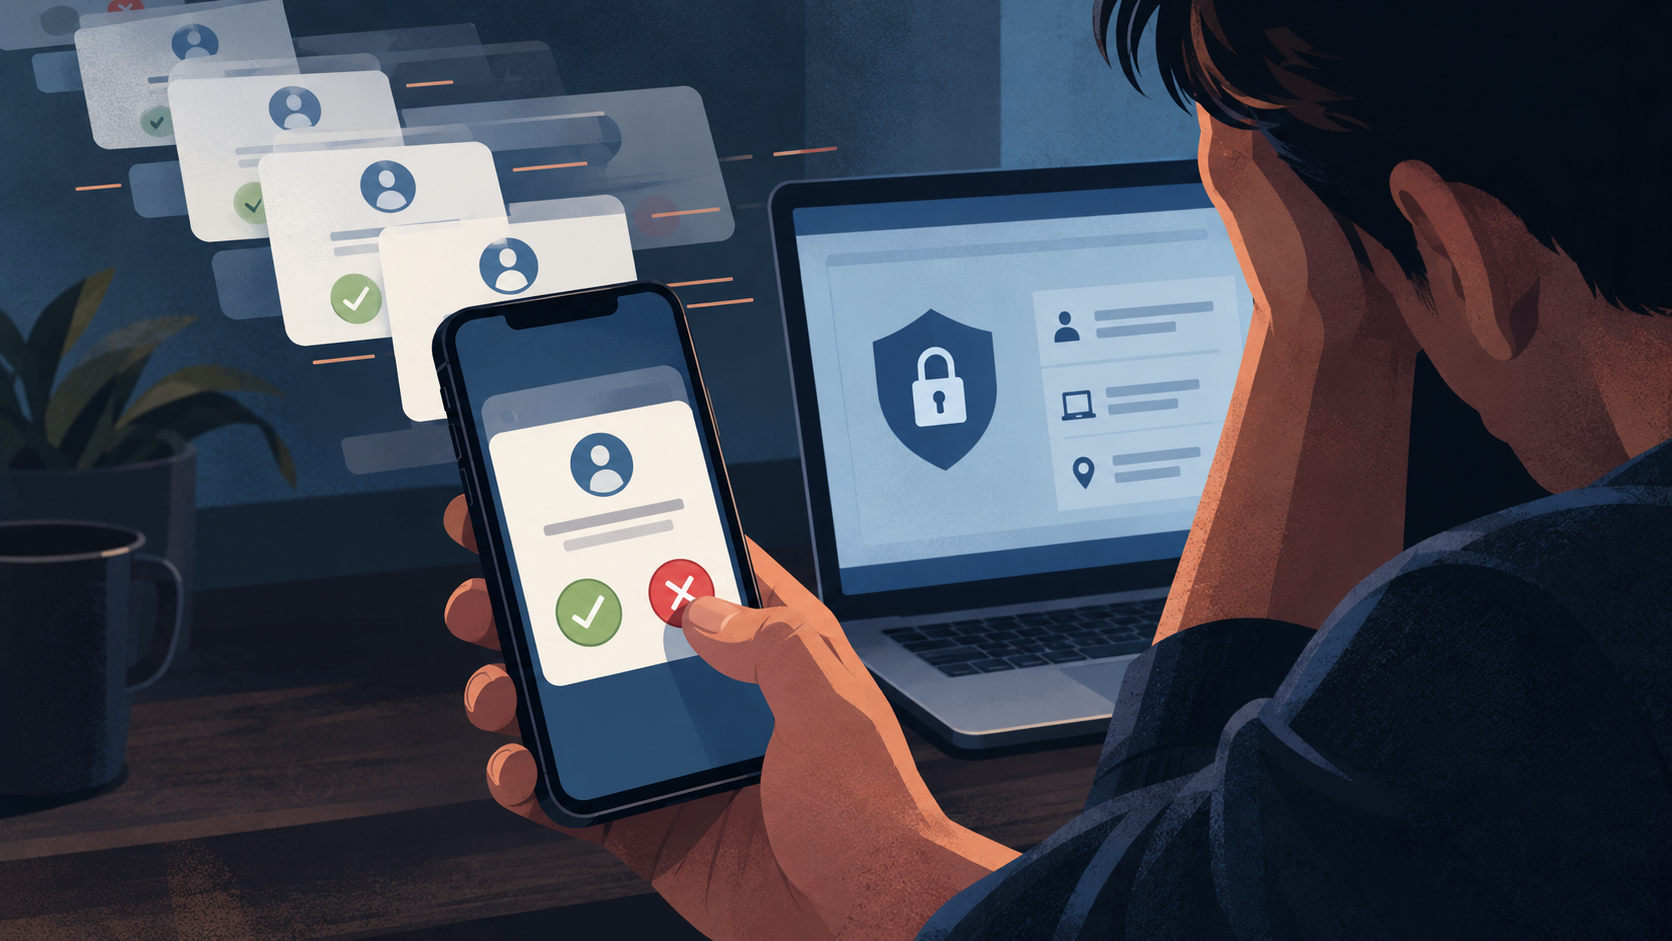
スマートフォンに「ログインを承認しますか?」という通知が何度も届く。身に覚えがないのに、同じ確認を繰り返されると、つい「はい」を押してしまうかもしれません。このように承認要求を大量に送り、利用者が疲れて誤って許可するのを狙う手口を、MFA疲労攻撃(プッシュ爆撃)と呼びます。
多要素認証(MFA)は、パスワードに加えてスマートフォンの通知やコードなどを使い、本人確認を重ねる仕組みです。MFAは有効な防御策ですが、通知が来たら何でも承認してよいわけではありません。攻撃者が正しいパスワードを入手して、最後の確認を突破しようとする場合があります。
どのようにだまそうとするのか
攻撃者が盗んだパスワードを入力すると、本人のスマートフォンに承認通知が届きます。利用者が寝ている時間や、仕事で忙しい時を狙って何度も通知することもあります。通知を止めたい、早く画面を消したいという気持ちから承認すると、不正ログインを許す結果になります。
通知に表示される場所や番号を確認する方式もありますが、表示内容はサービスによって異なります。見覚えのない場所からのログインや、操作していないのに届く通知は、絶対に承認しないでください。確認コードを電話やチャットで聞き出す手口もあるため、他人にコードを読み上げないことが重要です。
通知が届いた時にすること
自分でログイン操作をしていない
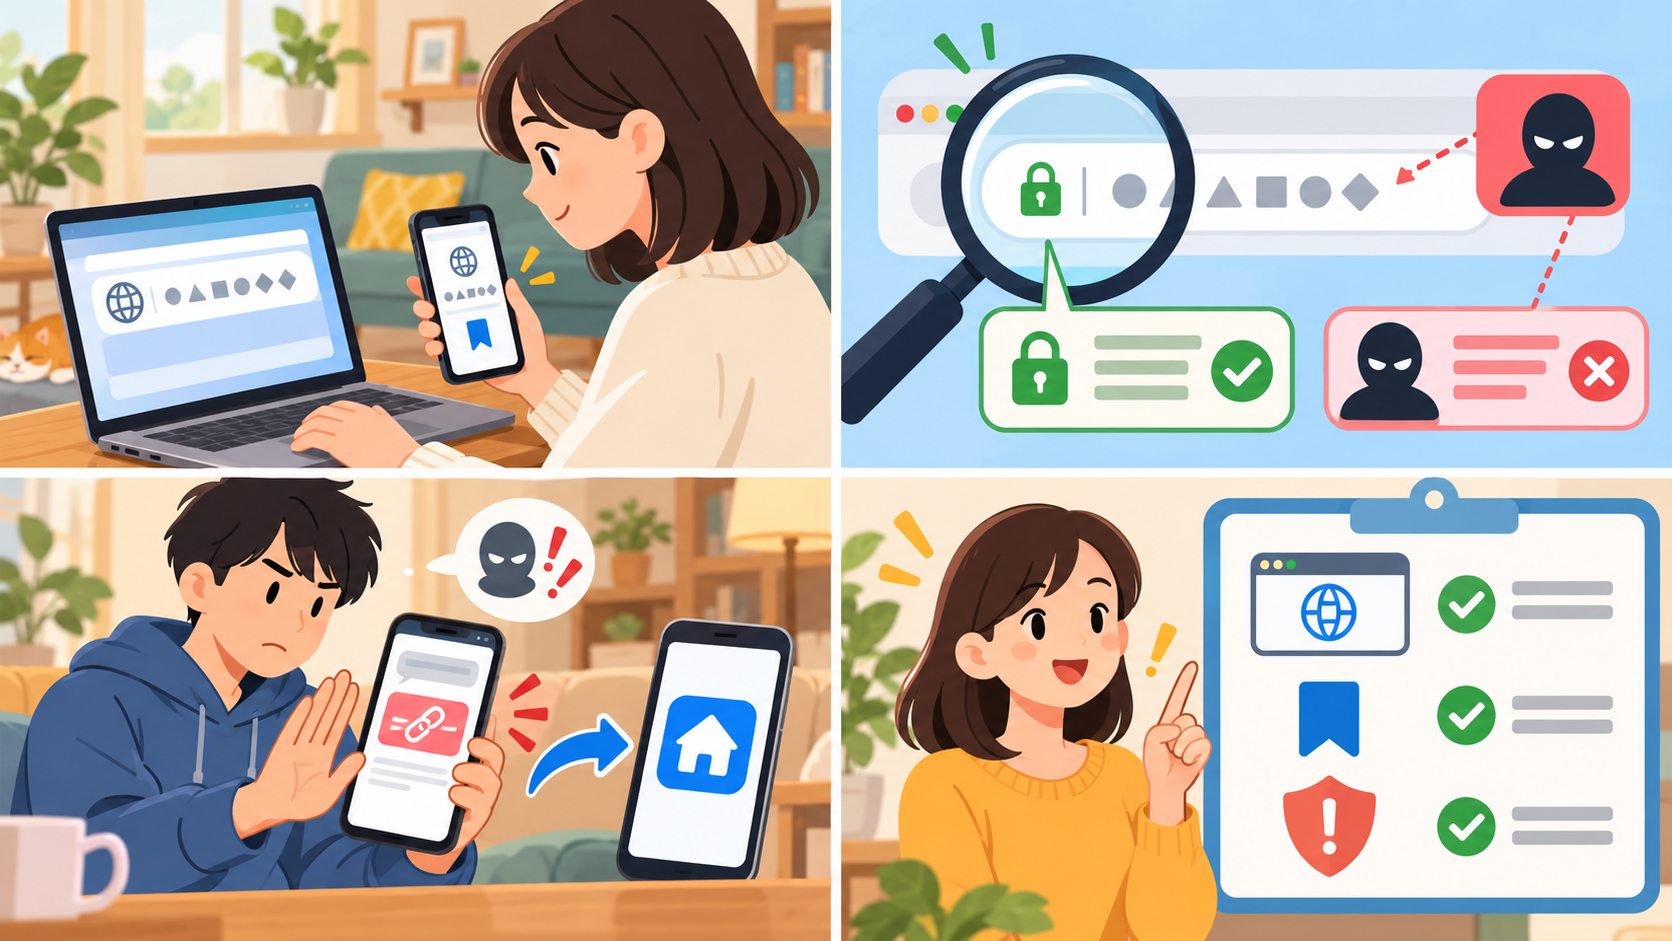
「いいえ」「拒否」などを選び、通知を無視します。続けて通知が来ても承認しません。画面にサポート窓口の番号が表示されても、そこへ電話せず公式アプリや公式サイトを自分で開きます。
何度も通知が届く
通知を止めるために承認するのは危険です。公式サイトからパスワードを変更し、ログイン中の端末を確認して、知らない端末のセッションを終了します。変更はメール内リンクではなく、ブックマークや公式アプリから行います。メールアカウントが侵害されている可能性があれば、まずメールのパスワードと復旧先を確認します。
誤って承認した
すぐ公式サイトからパスワードを変更し、全端末からログアウトできる場合は実行します。登録済みのメールアドレス、電話番号、支払い情報、転送設定を確認します。会社のアカウントなら、個人で隠さず管理者へすぐ報告してください。銀行や通販に同じパスワードを使い回していた場合は、そちらも変更します。
確認方法:認証設定とログイン端末を確認
自分がよく使うメールや買い物サービスを一つ選び、公式アプリからセキュリティ設定を開きます。追加認証が有効か、通知の承認だけでなく番号入力や認証アプリ、パスキーなど強い方法を選べるかを確認してください。次に「ログイン中の端末」「最近のアクティビティ」を開き、見覚えのない端末や場所がないか見ます。知らないセッションがある場合は画面を記録してからログアウトし、パスワード変更とサービス窓口への連絡を検討します。確認のためにわざと間違った通知を承認する必要はありません。
さらに安全に使うには
サービスが対応していれば、パスキーやセキュリティキーなどフィッシングに強い認証方法を検討します。認証方法を変えたら、復旧用メールや電話番号も最新か確認しましょう。家族の端末にログイン通知が来た時、本人が操作したか尋ねるだけでなく、別の連絡手段で確かめるルールも役立ちます。
認証方法を選ぶ時の考え方
SMSコードはパスワードだけのログインより確認を増やしますが、偽サイトへ利用者がコードを入力させられる攻撃など、すべての手口に強いとは限りません。承認通知方式を使う場合、番号照合や位置情報などサービスが提供する追加確認を有効にできるか見ます。利用可能な方法はサービスごとに違うので、公式ヘルプを参照してください。
認証アプリを使う場合は、機種変更や紛失時に復旧できるよう、サービスの予備コードや移行手順を先に確認します。認証アプリ自体のバックアップ方法が分からないまま古い端末を初期化すると、ログインできなくなることがあります。予備コードはスクリーンショットで同じ端末に置かず、見られない安全な場所へ保管しましょう。
家族や職場でログイン確認を共有している場合、誰が承認するのか決めてください。「家族なら誰かが押すだろう」と考えると、攻撃通知を本人が承認する危険があります。通知が本当に自分の操作か分からない時は拒否し、公式画面からログイン履歴を確認します。
多要素認証は「通知を許可する操作」まで自動的に安全にしてくれるものではありません。自分で開始したログインだけを承認し、身に覚えのない確認は拒否する。この簡単な原則を覚えておきましょう。
企業アカウントを使う人の注意点
会社のメールやクラウドサービスで身に覚えのない承認通知が届いたら、個人端末の問題と決めつけず、組織の情報システム担当に報告します。会社で承認通知を利用している場合は、確認を求める連絡が本物かどうかも別経路で照合します。攻撃者が電話で「通知を押して」と案内し、サポート担当を装う可能性もあるためです。職場のルールで指定された認証方法があれば、個人判断で切り替える前に管理者へ相談してください。拒否した後にログインできなくなった場合も、メールで届いた「復旧リンク」を押さず、社内ポータルや既知の窓口を使います。