なぜ似たような詐欺が繰り返し届くの?
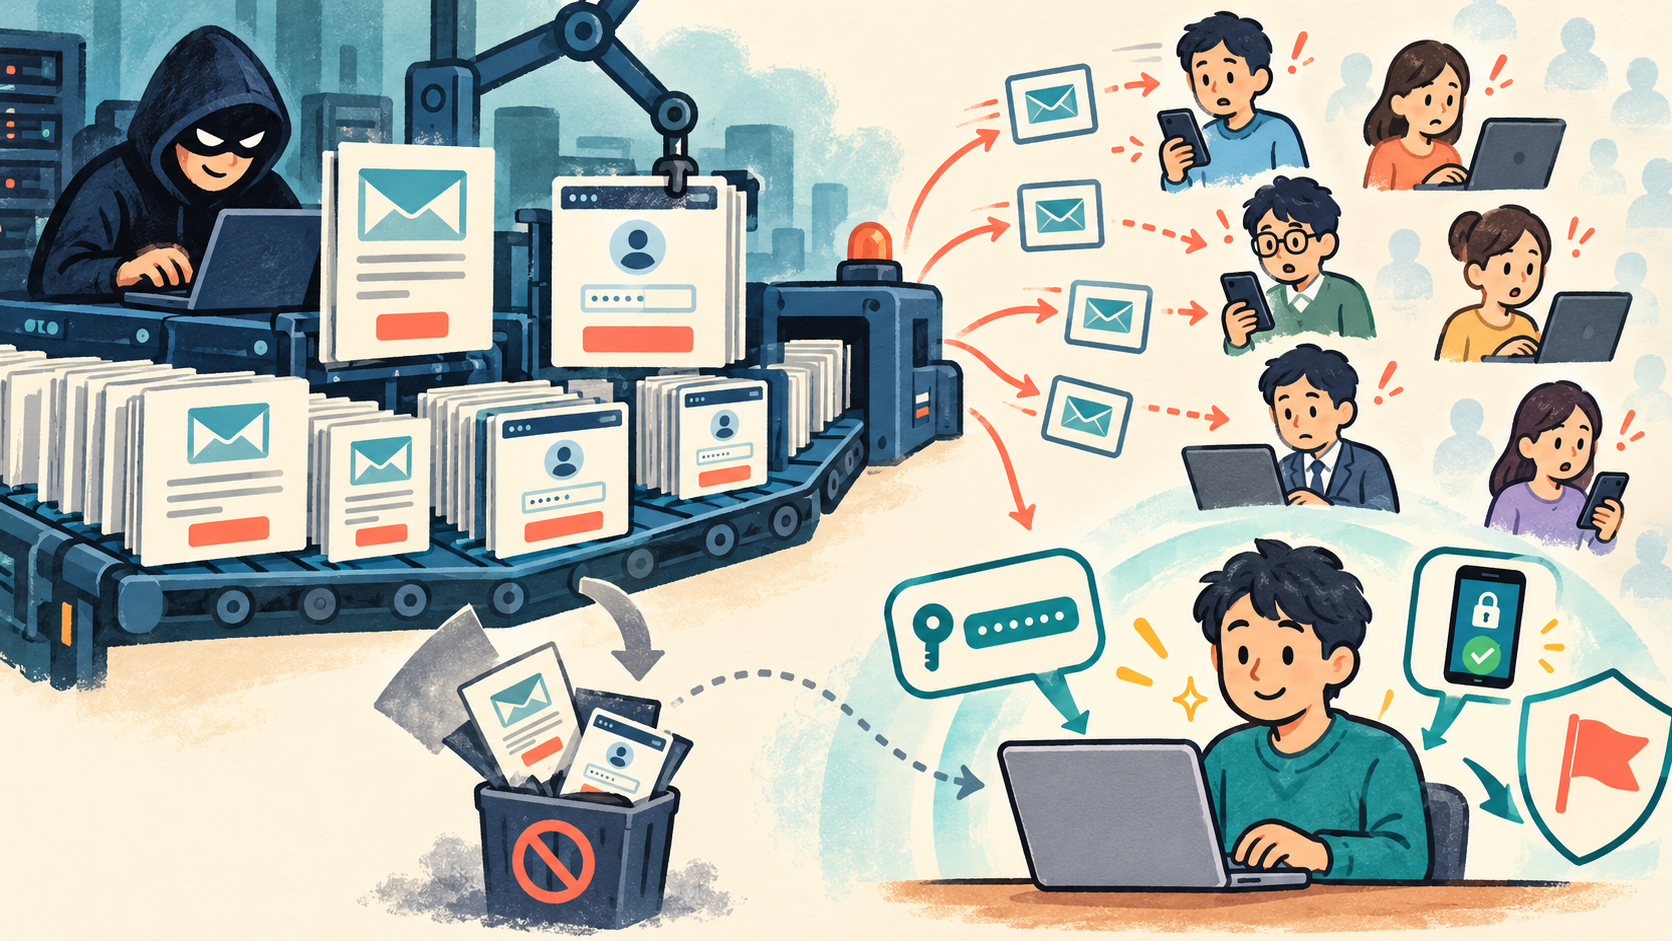
詐欺メールやSMSが大量に届く背景には、攻撃者が毎回ゼロから仕組みを作らなくてもよい環境があります。フィッシングキットと呼ばれる道具には、メール文面や偽ログインページのひな形、入力情報を集める機能などが含まれることがあります。犯罪者の間で貸し出しや販売を行う「サービス化」も報告されています。
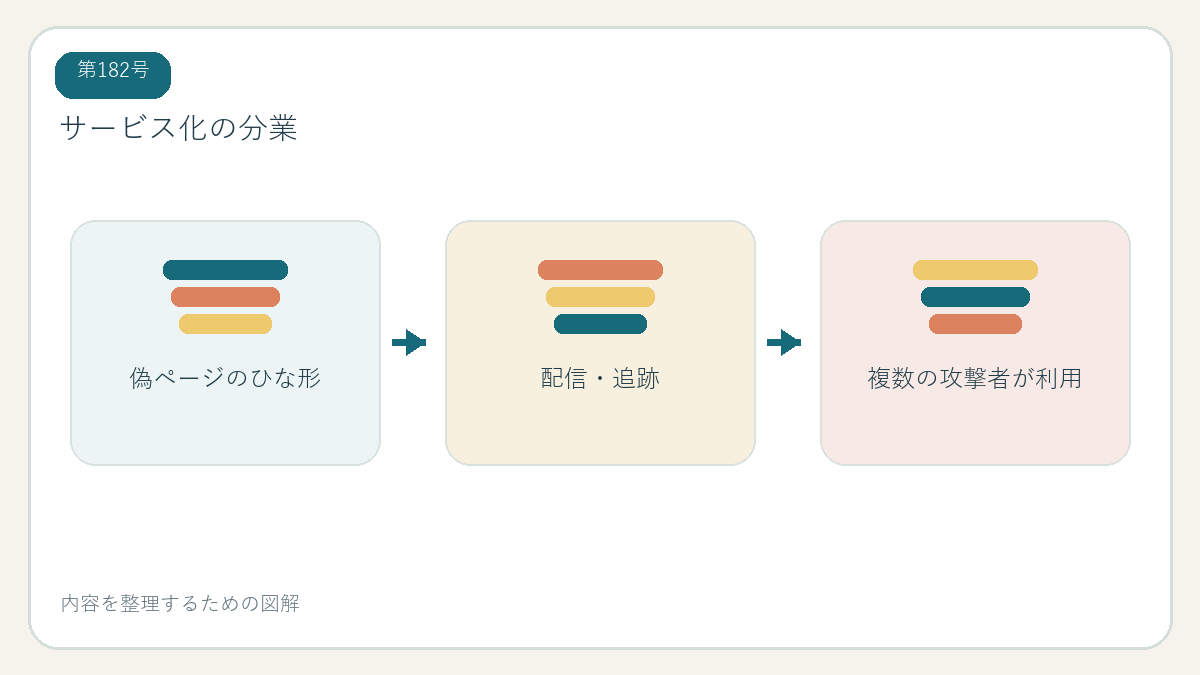
Google Cloudの脅威分析では、フィッシング・アズ・ア・サービスのプラットフォームが、偽ページ作成、URL管理、メール配信の追跡などをまとめて提供する例が解説されています。利用者側からは、メールの送り主や文面が毎回違って見えても、裏側で同じ仕組みやひな形が使われていることがあります。
犯罪ツールのサービス化とは
正規のインターネットサービスと同じように、犯罪者向けのサービスでも、利用者が設定を選び、画面から作業する仕組みが使われることがあります。利用者は偽サイトのひな形や対象ブランドを選び、運営者はホスティングやデータ集約を提供する、といった分業です。専門的な知識が少なくても始められる可能性があり、攻撃の参入障壁を下げると指摘されています。
ただし、詐欺メールが届いたからといって、必ず有料サービス型ツールやAIが使われたとは限りません。単純な使い回し文面、侵害された正規アカウント、手作業の詐欺など様々な要因があります。受け取ったメールだけから犯罪者の使った道具や規模を断定することはできません。
AIが使われる場合と、変わらない防御
生成AIは、文章の言い換えや翻訳、公開情報の整理を補助できるため、攻撃者が悪用を試みる可能性はあります。一方、AIがなくても、テンプレートや自動配信ソフトで大量送信は可能です。文面が自然だから本物、誤字があるから詐欺という見分け方は、以前より役立ちにくくなっています。
メールの文体を採点するより、リンク先のURL、送信元の正当性、依頼の内容を確認します。添付ファイルをすぐ開かない、ログインは公式アプリやブックマークから行う、確認コードを他人へ渡さないといった基本は、AIが関係するかどうかに左右されません。
受信した時にできる対策
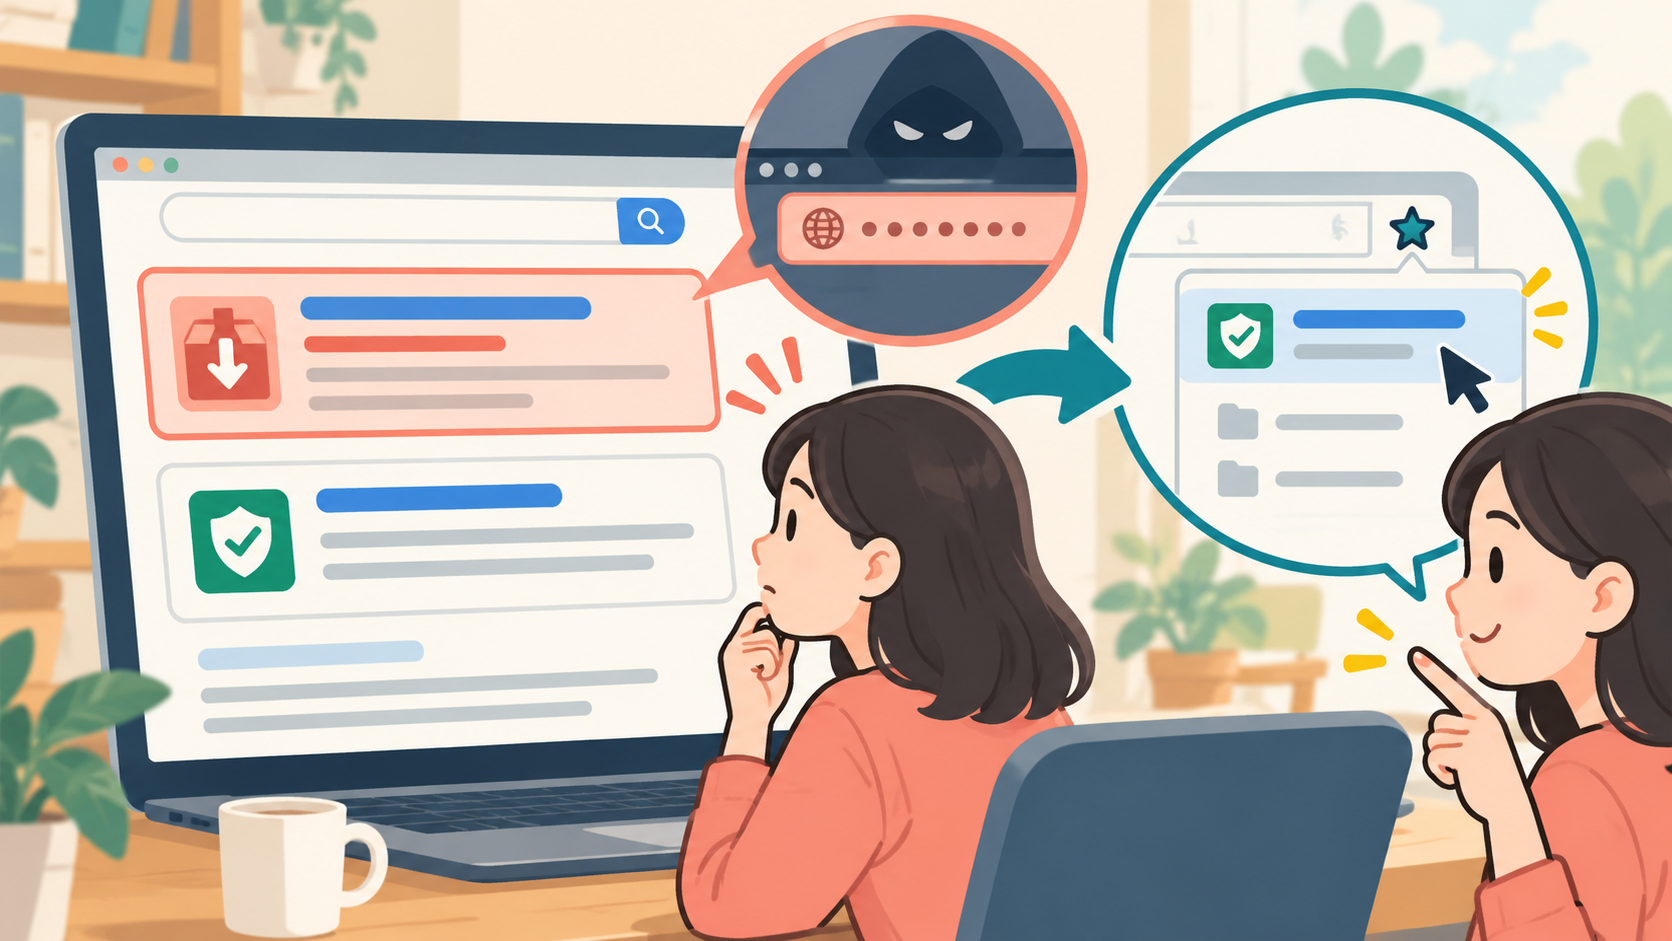
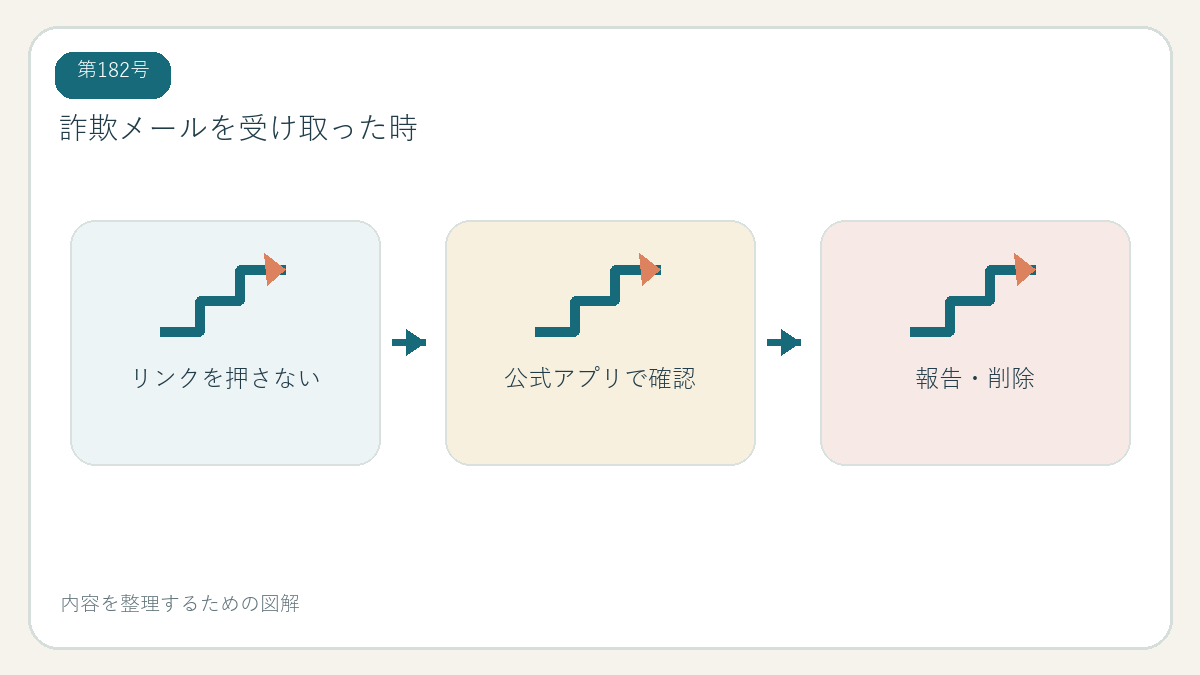
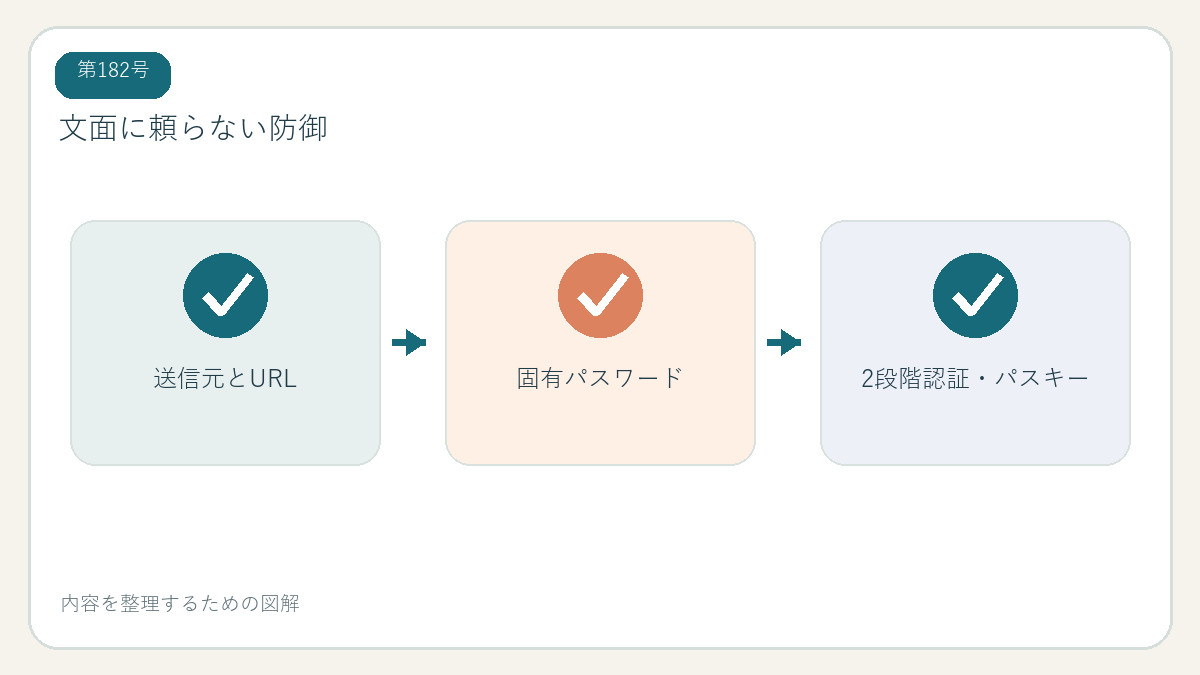
予期しない「アカウント停止」「返金」「配達保留」「本人確認」の連絡は、本文のボタンを押さず、公式アプリやブックマークから状況を確認します。送信者名だけでなくメールアドレス、URLのドメインを見ます。ただし、差出人表示は偽装されることがあるため、最終確認は別経路で行います。
サービスごとに異なるパスワードを使い、メール・SNS・決済には二段階認証やパスキーを設定します。ブラウザーのパスワード管理機能は、登録した正しいサイトと異なるページで自動入力しないことがあり、偽サイトに気づく助けになります。ただし、ブラウザーの警告だけに任せず、自分でもドメインを確かめます。
確認方法:メールを開かずに確認する手順
練習用に、実際の個人情報を含まない迷惑メールや過去の通知を選びます。リンクを押さず、差出人アドレス、依頼の内容、公式アプリで確認できるかを見ます。メールソフトの「迷惑メールを報告」機能があれば、サービスの案内に従って報告します。削除する前に、必要な通報情報を保存してください。
次に、よく使うサービスの公式アプリとブックマークを確認します。急かす連絡が来ても、自分で正しい窓口へ移動できる状態を作っておくと、メール内リンクに依存せずに済みます。
大量配信の仕組みを知っても、個別メールは見分けにくい
攻撃者は、流出したメールアドレスの一覧、広告や掲示板で見つかる公開情報、過去に入手した連絡先などを使って送信先を集めることがあります。送信インフラを自分で管理せず、第三者の配信サービスや侵害されたサーバーが悪用される場合もあります。受信箱に似た内容が多数届く背景は一つではなく、利用者個人が標的にされたと決めつける必要はありません。
メールの件名や企業名が自分に関係して見えても、差出人表示は偽装されることがあります。送信元アドレスのドメインを確認し、本文のURLを開かず、公式アプリやブックマークから利用状況を見ます。メールが請求やログイン通知を知らせている場合、アプリ内の通知や公式サイトの履歴に同じ事実があるかを確かめます。
迷惑メールが増えた場合は、メールサービスの迷惑メール報告機能を利用し、返信や配信停止リンクを不用意に押さないようにします。実際に購読したニュースレターか分からない時、停止リンクが偽ページへつながる場合があるためです。信頼できるサービスの配信停止は、公式アプリやアカウント設定から行う方法があります。
AIが使われたかを受信者が見抜くのは難しく、見分ける必要もありません。判断に迷う連絡は、本文を返信せず、公式サイトに掲載された窓口へ問い合わせます。パスワードマネージャー、二段階認証、ソフト更新を組み合わせ、フィッシングに成功されても不正ログインへ進みにくい状態を作ることが、現実的な備えになります。
今日からできる追加チェック
犯罪ツールがサービス化すると、送信や偽ページの管理を複数人で分担しやすくなる場合があります。利用者が見る文面やロゴは、対象ブランドに合わせて短期間で入れ替えられることがあります。そのため、以前見た詐欺メールと少し違うから安全だとは判断できません。サービスが変わっても、認証情報や支払いを求める不自然な経路を確認します。
メールフィルターや迷惑メール判定は受信数を減らす助けになりますが、すべての詐欺を止めるものではありません。正規の送信元アカウントが乗っ取られたり、偽ページのURLが短期間で変わったりすると、判定が追いつかない場合があります。届いた時の最後の確認として、アプリから直接ログインする習慣と、パスキーや二段階認証を組み合わせます。
フィッシング被害が起きた時は、該当アカウントのパスワード変更とセッション終了を行い、サービス提供元へ報告します。カードや送金が関わる場合は金融機関、個人情報や契約の被害は適切な公的相談窓口へ相談します。メールを転送して報告する場合、添付やリンクを開かず、サービスが案内する公式の報告方法を使いましょう。